Sopravvivere al ransomware — Gioco di cybersicurezza
Guidi ad interim le operazioni di AcmeWorks, un'azienda di 75 persone. Trenta giorni lavorativi. Un budget limitato. La campagna sta già camminando verso l'edificio. La resilienza è il lavoro noioso che fai prima.

Sopravvivere al ransomware è un gioco gratuito di cybersicurezza utilizzabile nel browser. Guidi ad interim le operazioni di AcmeWorks, un'azienda di 75 persone. Trenta giorni lavorativi. Un budget limitato. La campagna sta già camminando verso l'edificio. La resilienza è il lavoro noioso che fai prima.
Difficoltà: Avanzato. Durata stimata: 45 minuti.
Un piano di uffici 3D percorribile a piedi, tredici reparti e venti persone con un nome, guidato da un HUD gestionale. Dieci indicatori visibili — liquidità, budget sicurezza, produttività, morale, reputazione, postura di sicurezza, rischio operativo, stato dei backup, rilevamento e ripristino — stanno sopra ventotto variabili di sicurezza nascoste, quelle che il motore d'attacco legge davvero.
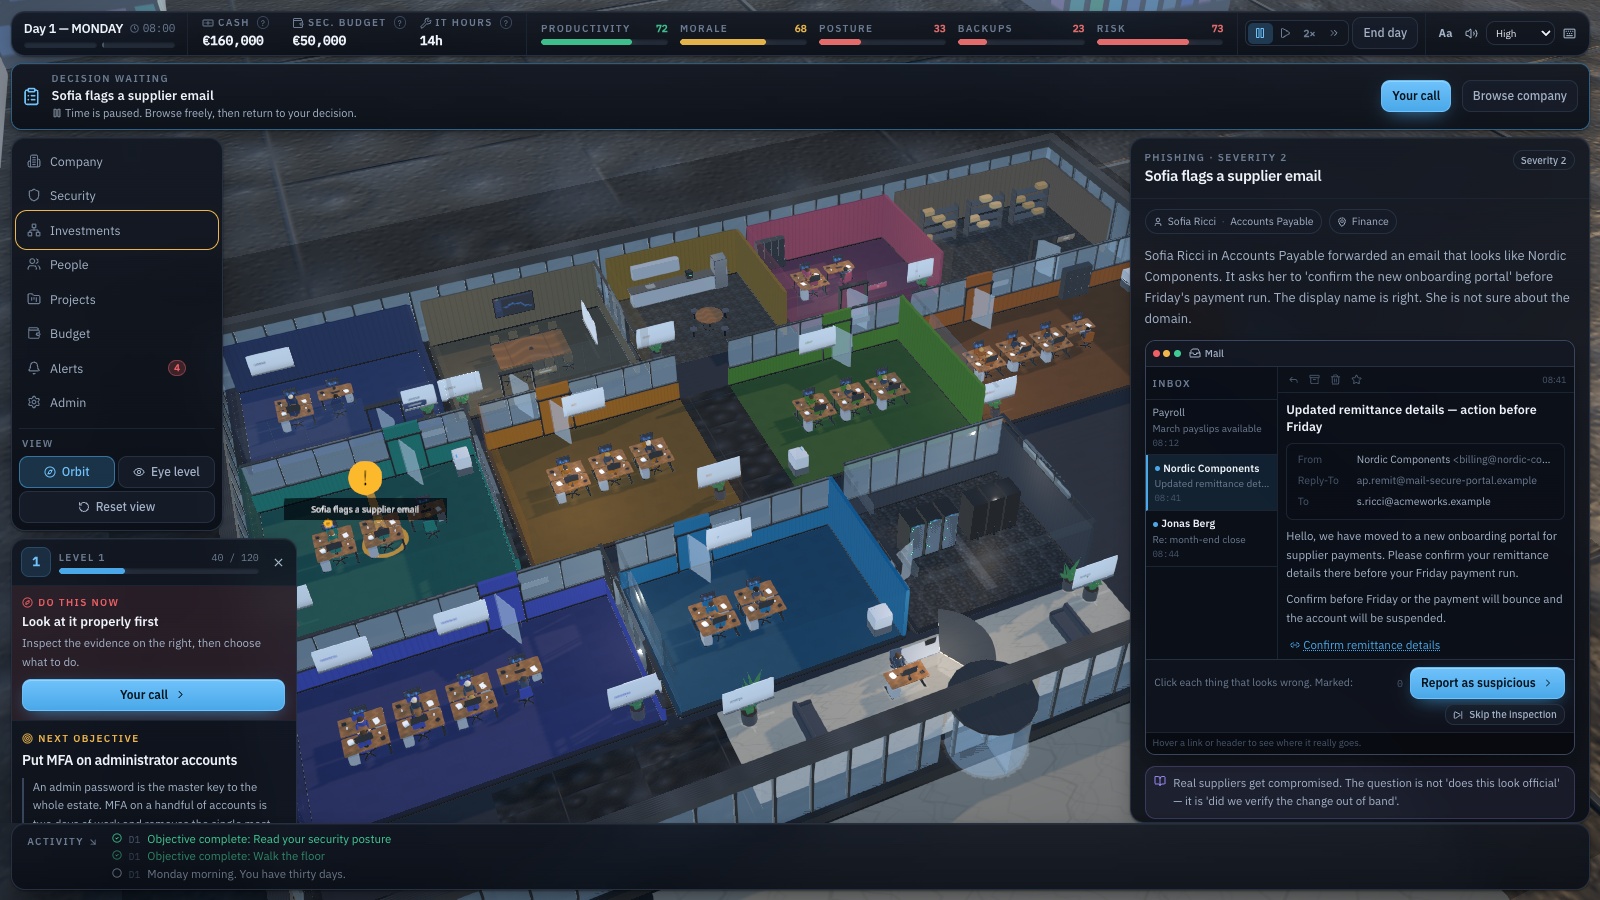
I giorni da uno a cinque sono un avvio guidato: un'email di un fornitore su cui il reparto Finanza ha dei dubbi, una finestra di aggiornamento ERP di quattro ore, un volume di backup al 95%, l'eccezione di accesso remoto del CEO e un fornitore che ha cambiato le coordinate bancarie. Dopo, un mazzo di cinquantaquattro eventi pesati viene distribuito in base allo stato che hai costruito, e gli eventi compaiono nell'edificio — un fascio sopra il reparto e un segno sulla persona a cui è successo — non solo come finestre a comparsa.
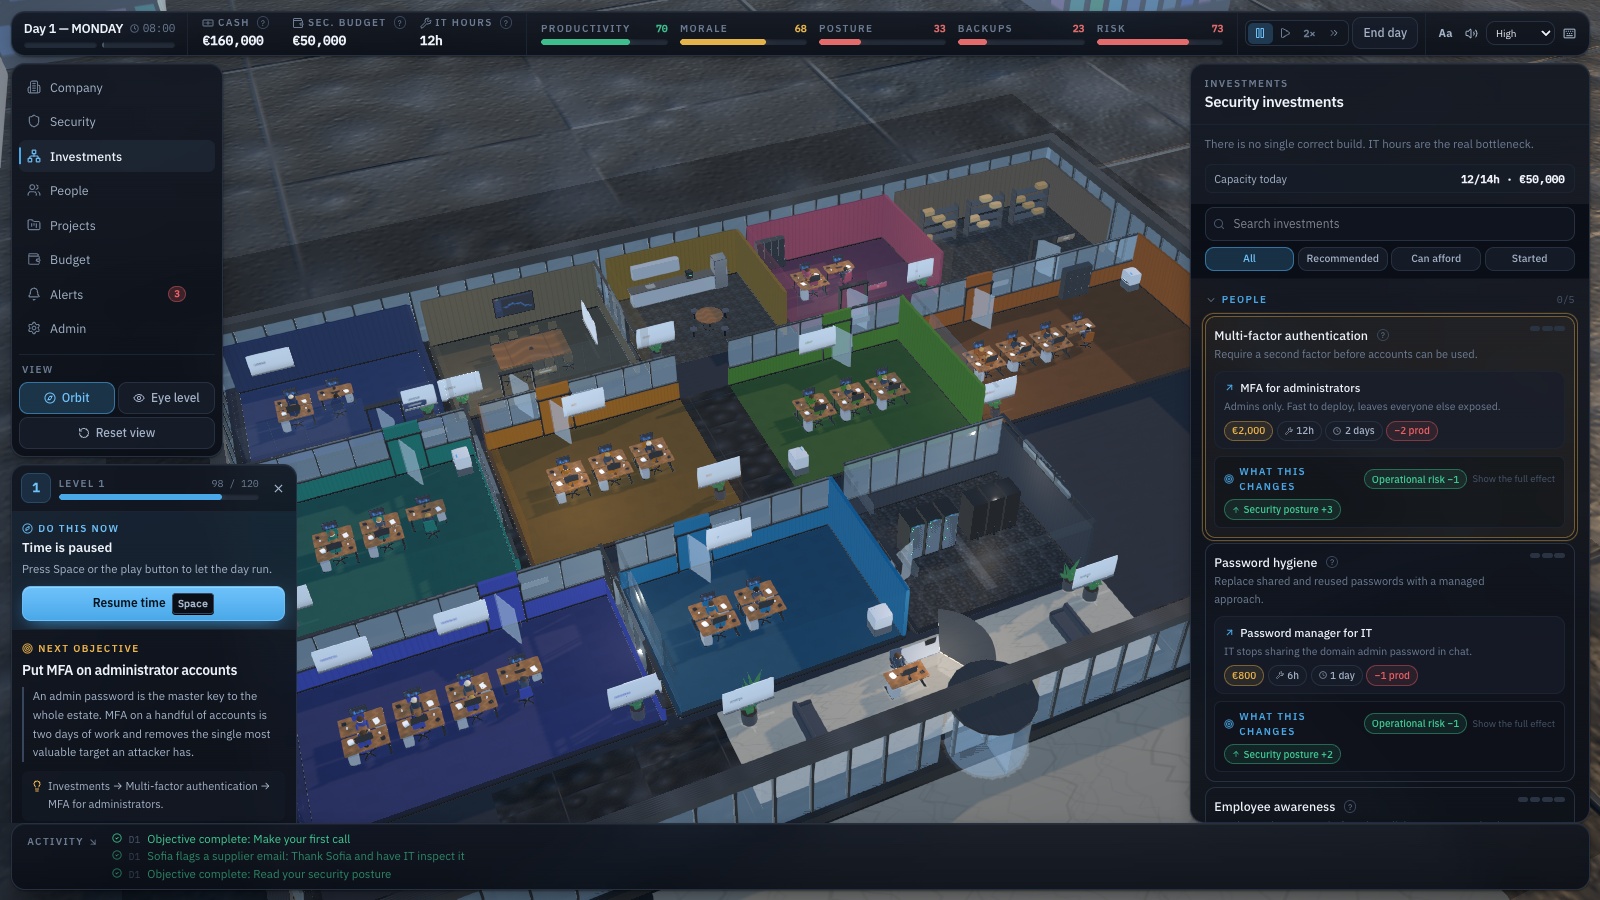
Venticinque misure di sicurezza fra identità, consapevolezza, endpoint, aggiornamenti, rete, email, cloud, registrazione dei log, SIEM, monitoraggio, backup, ripristino di emergenza, risposta agli incidenti, comunicazione, ambito legale e gestione dei fornitori si comprano come progetti di più giorni. Ogni livello dichiara costo, ore di IT, giorni e calo di produttività, e legge dalle stesse tabelle usate dal motore d'attacco quali vie d'ingresso diventano meno probabili e quali fasi della kill chain diventano bloccabili — così la spiegazione non può allontanarsi dalla simulazione.
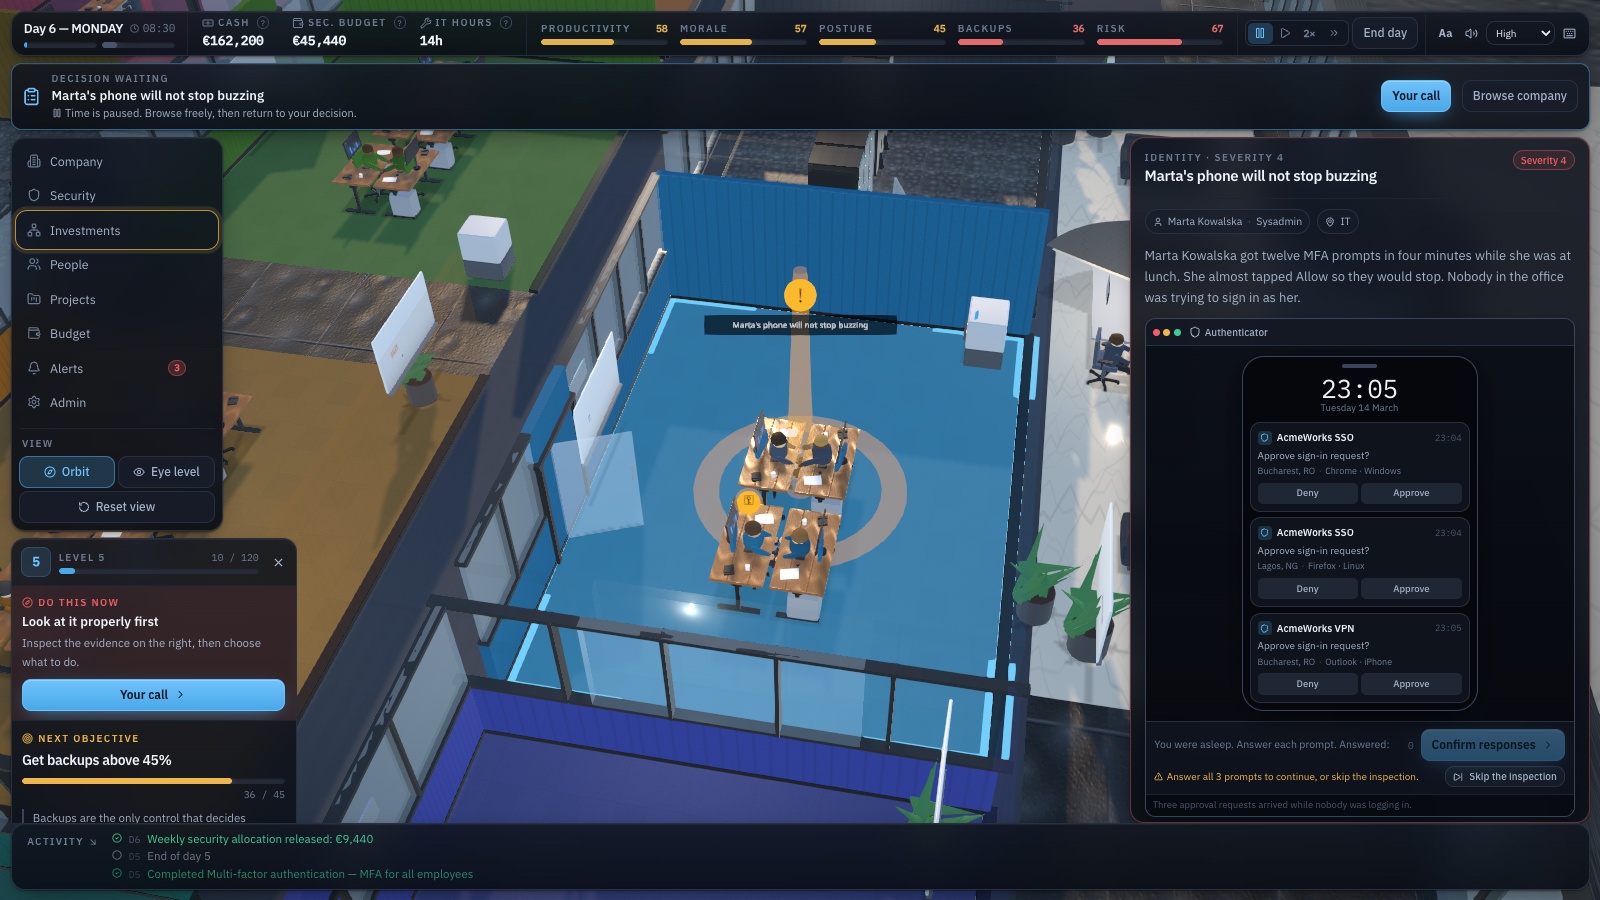
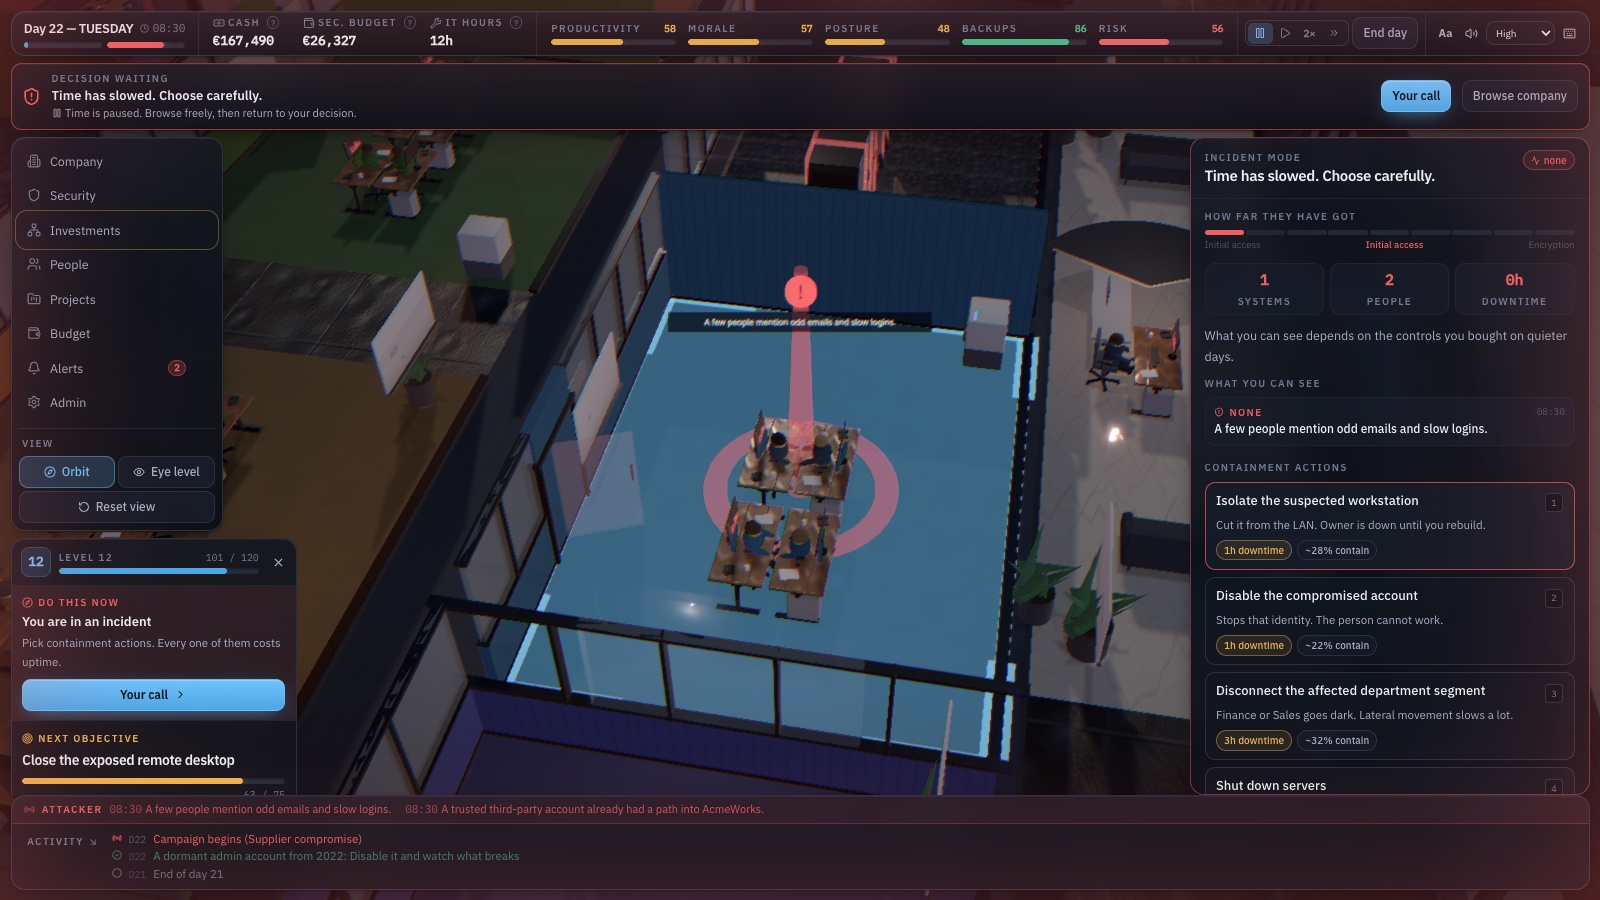
Da qualche parte fra il giorno 18 e il giorno 30 parte una campagna lungo uno di sei vettori: phishing, credenziali rubate, desktop remoto esposto, fornitore compromesso, software malevolo o abuso di OAuth. Quello che si vede in quel momento dipende dal monitoraggio comprato nei giorni tranquilli — niente, un avviso EDR, una correlazione SIEM, o la frase di un analista. Poi si contiene, si ripristina o si paga. Prima di decidere puoi esaminare le prove nello strumento che guarderebbe una persona vera: un client di posta, la schermata di blocco di un telefono, una console di rilevamento, una console di backup.
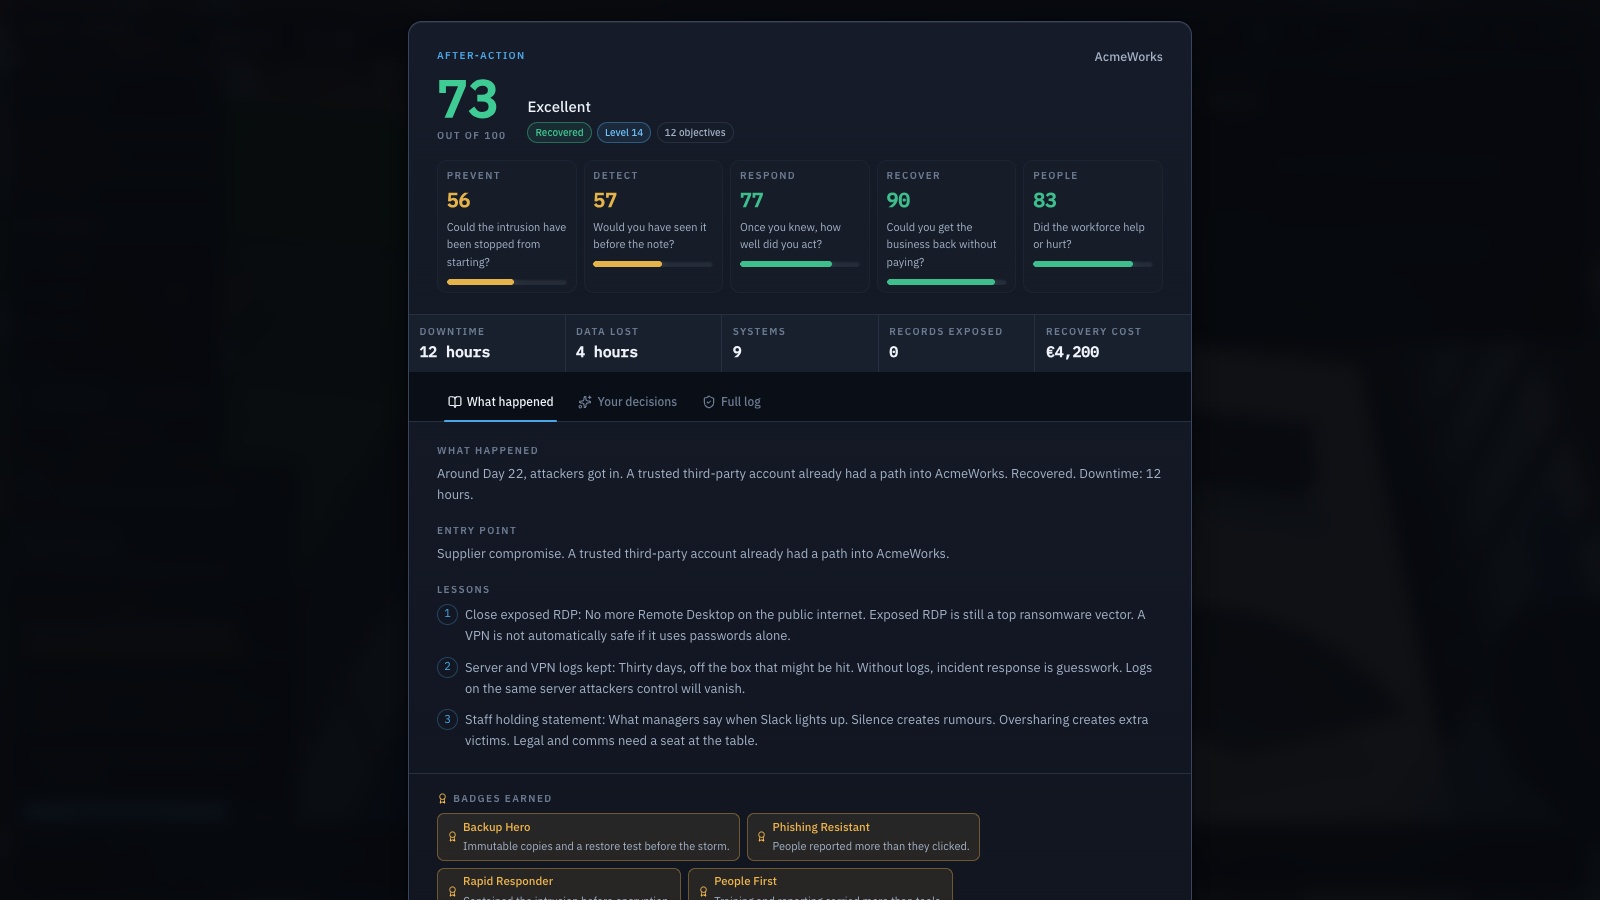
L'analisi finale è un rapporto, non un voto: un punteggio su 100 fra Prevenire, Rilevare, Rispondere, Ripristinare e Persone, il punto di ingresso, la decisione migliore e quella più debole, l'avviso ignorato e che effetto avrebbe avuto un mix diverso sugli ultimi due giorni. Quattro modalità di formazione — individuale, squadra, workshop guidato, valutazione — cambiano se l'orologio si ferma per una decisione e se le conseguenze vengono spiegate mentre arrivano. Il seed è stampato, così la stessa forma di eventi e di attacco si può rigiocare contro un'altra strategia.
Cosa imparerai
- Il backup decide se una richiesta di riscatto è una crisi o una fattura che puoi rifiutare
- Una copia che l'attaccante può raggiungere non è un backup — il ransomware moderno cancella le copie prima di cifrare qualsiasi cosa
- Un backup mai collaudato è una diceria; è il ripristino che deve funzionare
- Senza monitoraggio, il primo segnale onesto che qualcosa non va è la nota di riscatto
- Il ransomware si diffonde sui diritti che nessuno ha tolto, attraverso la rete che nessuno ha segmentato
- La sicurezza dei tuoi fornitori è la tua sicurezza — un admin fornitore permanente è il problema di un altro che diventa tuo
- Alle tre di notte nessuno inventa una buona decisione; il piano si fa quando tutti sono calmi
- Ogni opzione costa soldi, ore o benevolenza — non esiste un'opzione che non costa nulla
Come giocare
- Dai un nome all'azienda, poi scegli lingua, settore, difficoltà e modalità di formazione — la schermata di configurazione elenca le regole che ciascuna cambia prima che tu scelga.
- Leggi il briefing del mattino e inizia la giornata. Il piano gira a 1×, 2× o 4×, e Space mette in pausa.
- Spendi il budget sicurezza e le ore di IT della giornata in Investimenti; ogni livello di misura mostra quanto costa e cosa cambia prima che tu ti impegni.
- Rispondi agli eventi dove accadono — e dove il gioco offre una superficie di ispezione, leggi il client di posta, il telefono, la console di rilevamento o la console di backup prima di decidere.
- Quando parte la campagna, lavora nel pannello incidente: isola la postazione di lavoro, disattiva l'identità, scollega il segmento, chiama il fornitore a contratto o avvia il ripristino.
- Leggi l'analisi finale — il punteggio, il punto di ingresso, la decisione che ha deciso tutto e il seed per rigiocare con un'altra strategia.
Piattaforme e lingue
- Piattaforme: Computer
- Lingue: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Esercitati con questi giochi
Schermate del gioco
Argomenti correlati
- Giochi di sensibilizzazione al phishing
Esercitati a individuare messaggi ingannevoli, false pagine di accesso e richieste di pagamento sospette.
- Giochi su ransomware e risposta agli incidenti
Esercitati nelle decisioni su allegati sospetti, contenimento, segnalazione e ripristino.
- Giochi su password e sicurezza degli account
Scopri password uniche, gestori di password, autenticazione a più fattori e false pagine di accesso.
- Giochi su backup e recupero dei dati
Esercitati nelle decisioni sui backup e distingui la sincronizzazione dalle copie recuperabili.