Ransomware überleben — Cybersicherheitsspiel
Du führst die Operations von AcmeWorks kommissarisch, eine Firma mit 75 Leuten. Dreißig Arbeitstage. Ein begrenztes Budget. Die Kampagne läuft schon auf das Gebäude zu. Resilienz ist die langweilige Arbeit, die vorher passiert.

Ransomware überleben ist ein kostenloses Cybersicherheitsspiel für den Browser. Du führst die Operations von AcmeWorks kommissarisch, eine Firma mit 75 Leuten. Dreißig Arbeitstage. Ein begrenztes Budget. Die Kampagne läuft schon auf das Gebäude zu. Resilienz ist die langweilige Arbeit, die vorher passiert.
Schwierigkeit: Profi. Geschätzte Dauer: 45 Minuten.
Eine begehbare 3D-Büroetage mit dreizehn Abteilungen und zwanzig namentlich genannten Menschen, gesteuert über ein Management-HUD. Zehn sichtbare Anzeigen — Barmittel, Sicherheitsbudget, Produktivität, Stimmung, Ruf, Sicherheitsaufstellung, Betriebsrisiko, Stand der Sicherungen, Erkennung und Wiederherstellung — liegen über achtundzwanzig verborgenen Sicherheitsvariablen, die die Angriffs-Engine tatsächlich liest.
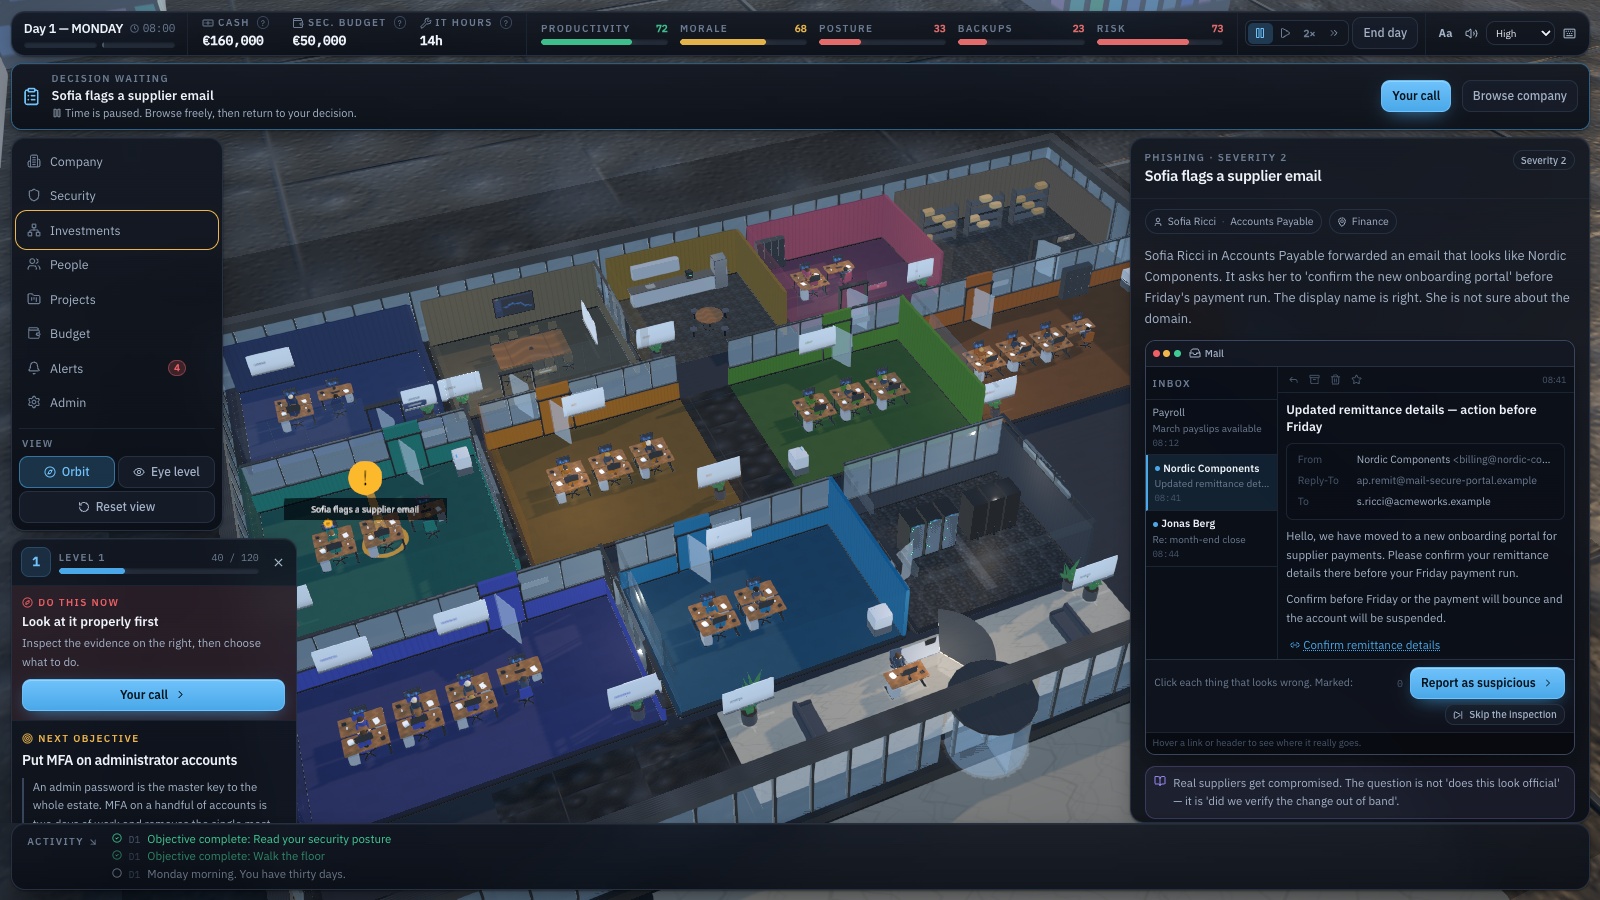
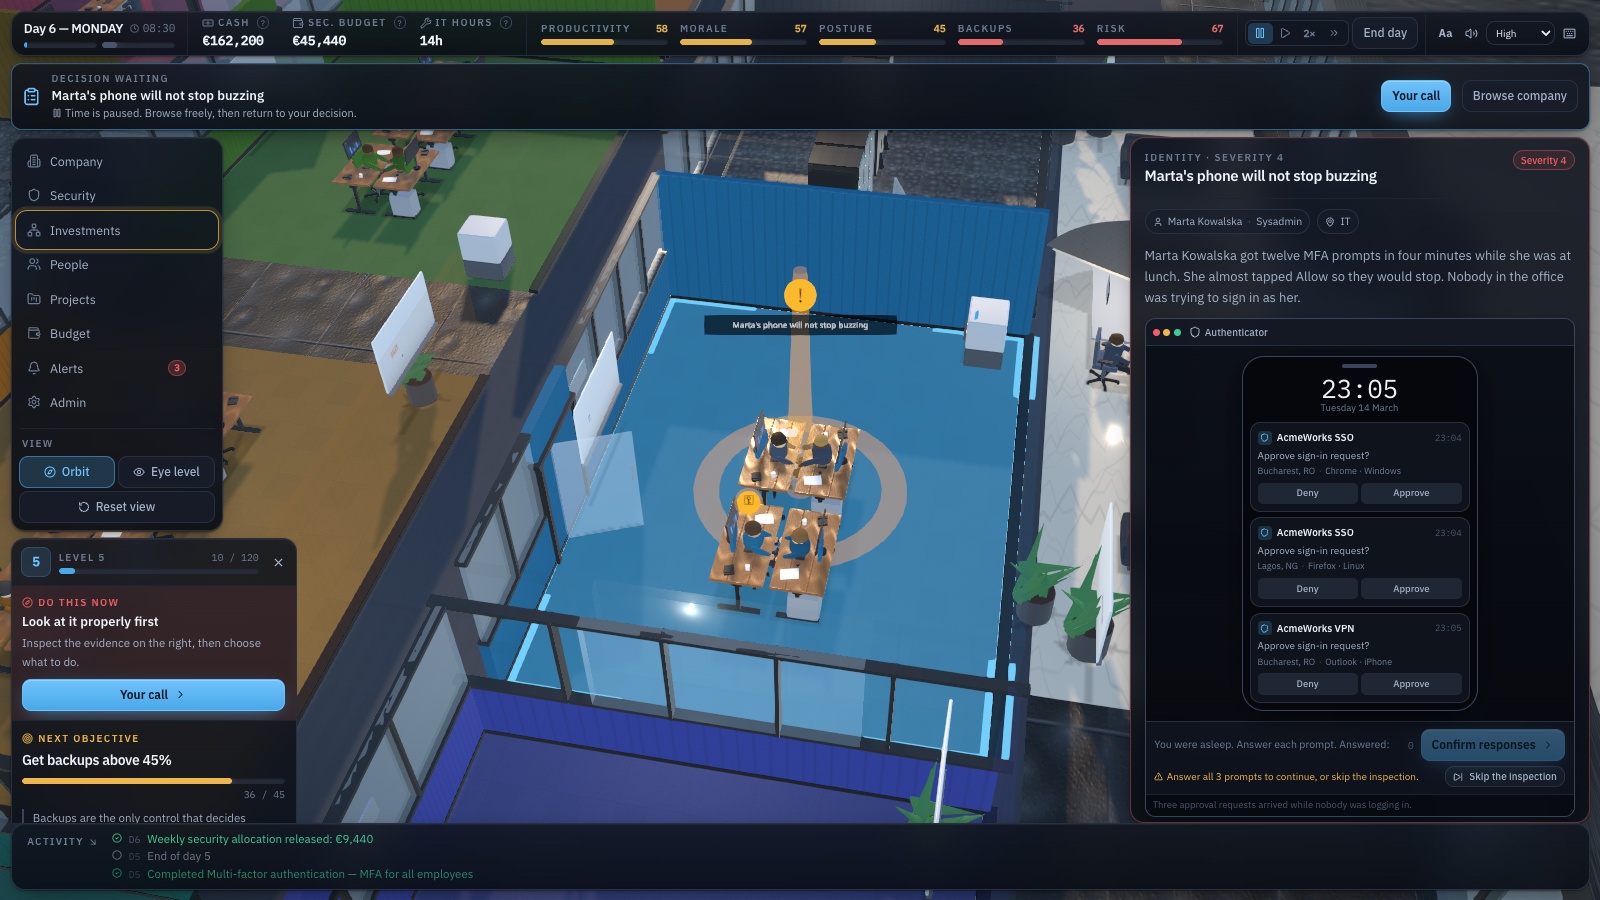
Tag eins bis fünf sind ein geskripteter Einstieg: eine Lieferanten-E-Mail, bei der sich die Abteilung Finanzen nicht sicher ist, ein vierstündiges ERP-Update-Fenster, ein Sicherungsvolumen bei 95 %, die Fernzugriffs-Ausnahme des CEO und ein Lieferant, der seine Bankverbindung geändert hat. Danach wird ein Stapel von vierundfünfzig gewichteten Ereignissen gegen den Zustand gesetzt, den du aufgebaut hast, und die Ereignisse erscheinen im Gebäude — ein Lichtkegel über der Abteilung und eine Markierung an der betroffenen Person — nicht nur als Einblendung.
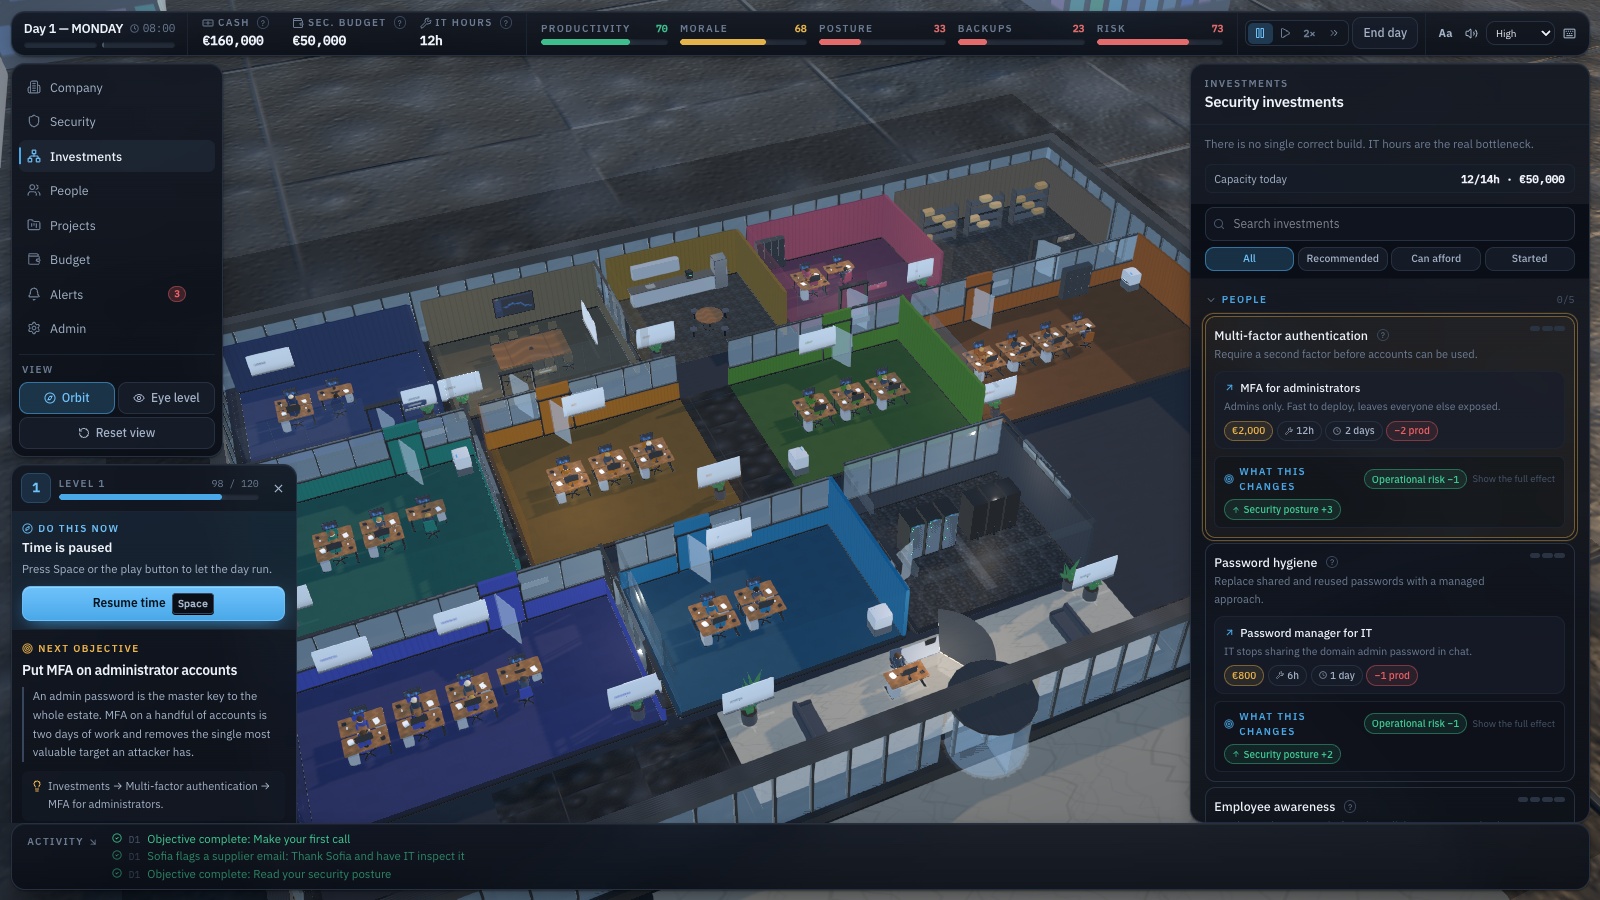
Fünfundzwanzig Sicherheitsmaßnahmen aus Identität, Bewusstsein, Endgeräte, Updates, Netzwerk, E-Mail, Cloud, Protokollierung, SIEM, Überwachung, Sicherungen, Notfallwiederherstellung, Vorfallreaktion, Kommunikation, Recht und Lieferantensteuerung werden als mehrtägige Projekte gekauft. Jede Stufe nennt Kosten, IT-Stunden, Tage und Produktivitätseinbuße und liest aus denselben Tabellen wie die Angriffs-Engine, welche Einstiegswege unwahrscheinlicher werden und welche Stufen der Kill Chain blockierbar werden — die Erklärung kann also nicht von der Simulation abweichen.
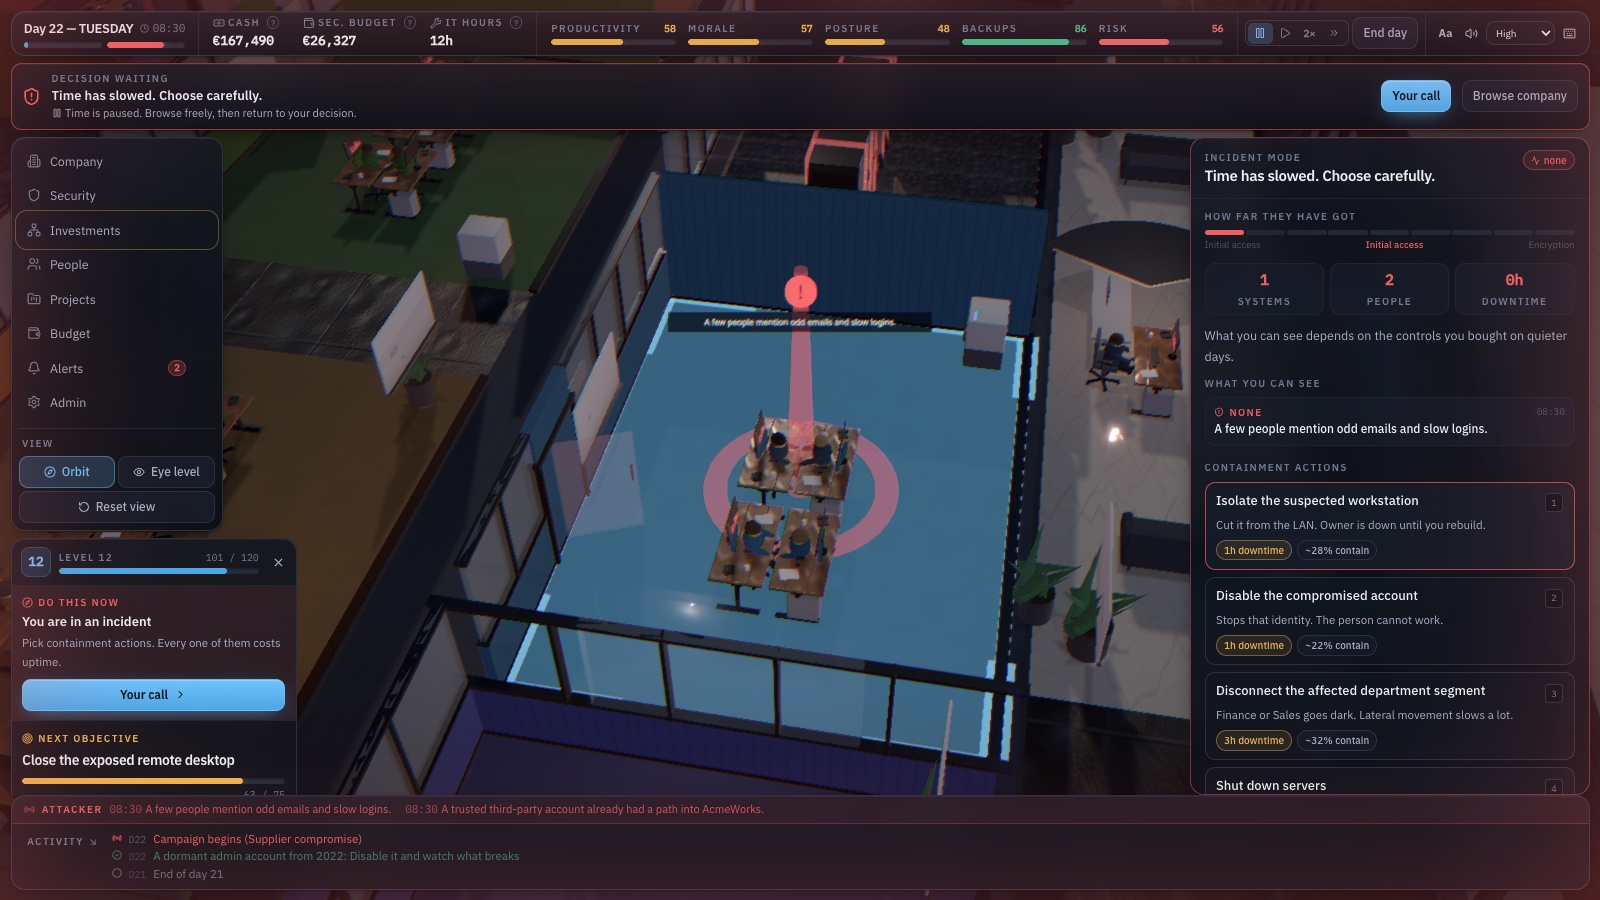
Irgendwann zwischen Tag 18 und Tag 30 startet eine Kampagne über einen von sechs Vektoren: Phishing, gestohlene Zugangsdaten, offener Remote-Desktop, kompromittierter Lieferant, Schadsoftware oder OAuth-Missbrauch. Was dann sichtbar ist, hängt von der Überwachung ab, die an den ruhigen Tagen gekauft wurde — nichts, eine EDR-Meldung, eine SIEM-Korrelation oder der Satz eines Analysten. Dann wird eingedämmt, wiederhergestellt oder gezahlt. Vor der Entscheidung lassen sich die Belege in dem Werkzeug ansehen, in das ein echter Mensch schauen würde: ein Mailprogramm, ein Handy-Sperrbildschirm, eine Erkennungskonsole, eine Sicherungskonsole.
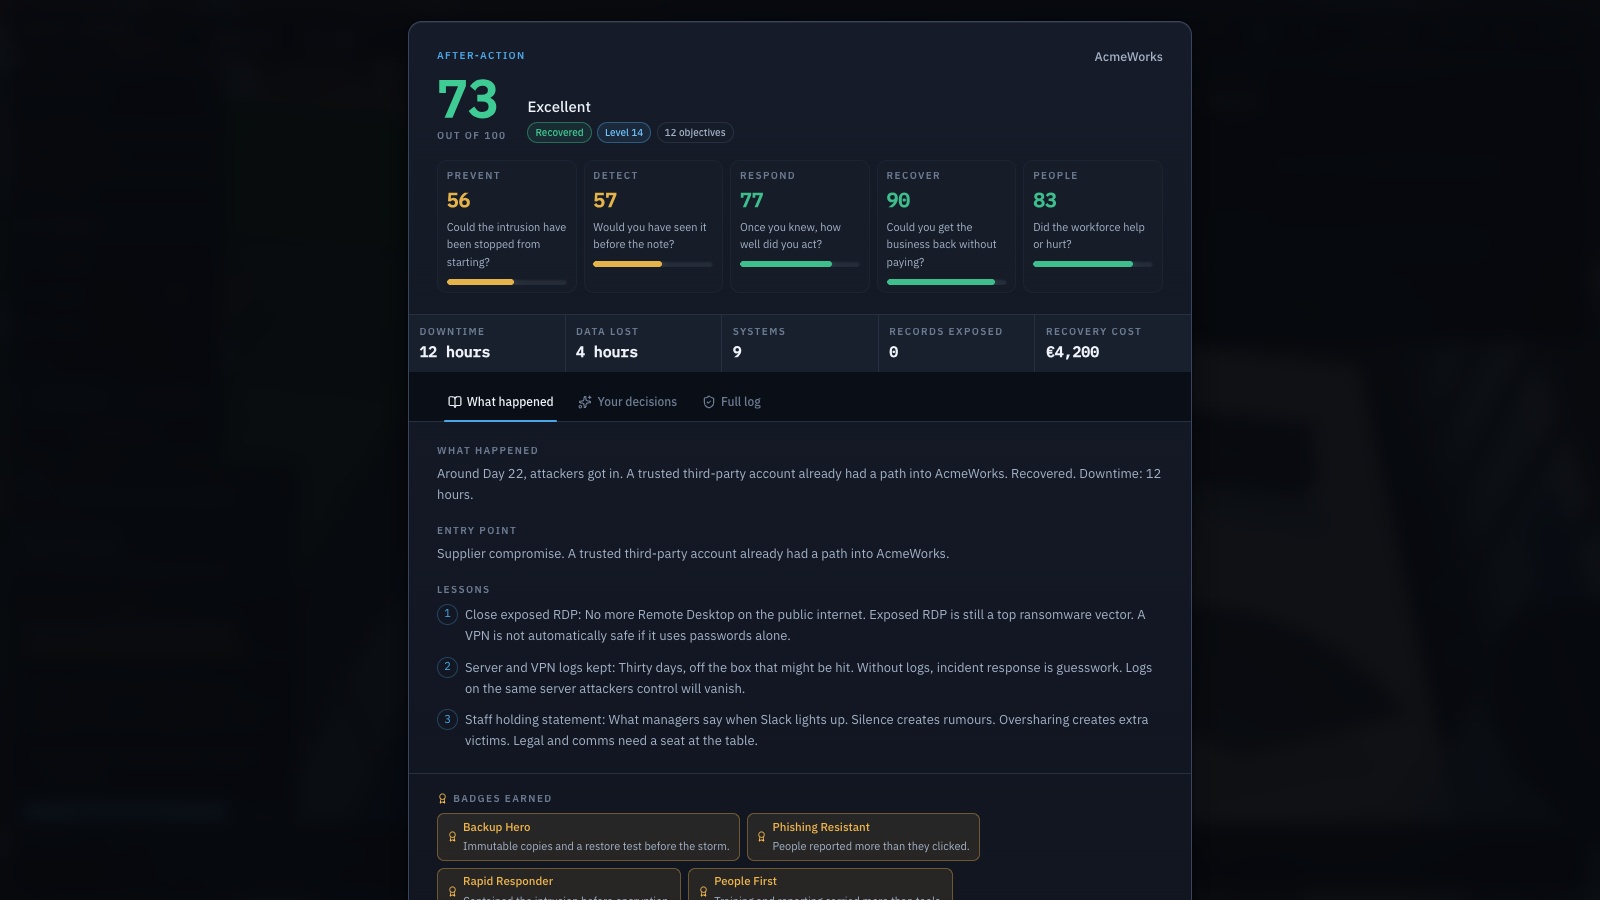
Die Nachbesprechung ist ein Bericht, keine Note: ein Wert von 100 über Verhindern, Erkennen, Reagieren, Wiederherstellen und Menschen, der Einstiegspunkt, die beste und die schwächste Entscheidung, die übersehene Warnung und was eine andere Mischung an den letzten zwei Tagen geändert hätte. Vier Trainingsmodi — einzeln, Team, moderierter Workshop, Prüfung — bestimmen, ob die Uhr für eine Entscheidung stehen bleibt und ob Folgen erklärt werden, während sie eintreten. Der Seed wird angezeigt, sodass dieselbe Ereignis- und Angriffsform gegen eine andere Strategie erneut gespielt werden kann.
Das lernen Sie
- Sicherungen entscheiden, ob eine Lösegeldforderung eine Krise ist oder eine Rechnung, die man ablehnen kann
- Eine Kopie, die der Angreifer erreicht, ist keine Sicherung — moderne Ransomware löscht die Kopien, bevor sie irgendetwas verschlüsselt
- Eine ungetestete Sicherung ist ein Gerücht; funktionieren muss die Wiederherstellung
- Ohne Überwachung ist das erste ehrliche Signal, dass etwas nicht stimmt, die Lösegeldforderung
- Ransomware breitet sich über die Rechte aus, die niemand entfernt hat, durch das Netz, das niemand segmentiert hat
- Die Sicherheit deiner Lieferanten ist deine Sicherheit — dauerhafte Admin-Rechte für Lieferanten sind das Problem eines anderen, das zu deinem wird
- Um drei Uhr nachts erfindet niemand eine gute Entscheidung; der Plan entsteht, solange alle ruhig sind
- Jede Option kostet Geld, Stunden oder Wohlwollen — keine kostet nichts
Spielanleitung
- Gib der Firma einen Namen, dann wähle Sprache, Branche, Schwierigkeit und Trainingsmodus — der Einrichtungsbildschirm nennt vor der Wahl die Regeln, die jede Einstellung ändert.
- Lies das Morgenbriefing und starte den Tag. Die Etage läuft in 1×, 2× oder 4×, und Space pausiert sie.
- Gib das Sicherheitsbudget und die IT-Stunden des Tages in Investitionen aus; jede Maßnahmenstufe zeigt vor der Zusage, was sie kostet und was sie ändert.
- Beantworte Ereignisse dort, wo sie passieren — und wo das Spiel eine Prüffläche anbietet, lies das Mailprogramm, das Handy, die Erkennungskonsole oder die Sicherungskonsole, bevor du entscheidest.
- Wenn die Kampagne startet, arbeite im Vorfallpanel: den Arbeitsplatzrechner isolieren, die Identität sperren, das Segment trennen, den Dienstleister mit Rahmenvertrag rufen oder die Wiederherstellung starten.
- Lies die Nachbesprechung — den Wert, den Einstiegspunkt, die Entscheidung, die es entschieden hat, und den Seed, um eine andere Strategie dagegen zu spielen.
Plattformen und Sprachen
- Plattformen: Computer
- Sprachen: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Mit diesen Spielen üben
Spielaufnahmen
Verwandte Themen
- Spiele zur Phishing-Sensibilisierung
Üben Sie, täuschende Nachrichten, gefälschte Anmeldeseiten und verdächtige Zahlungsaufforderungen zu erkennen.
- Spiele zur Ransomware-Erkennung und Reaktion
Üben Sie Entscheidungen zu verdächtigen Anhängen, Eindämmung, Meldung und Wiederherstellung.
- Spiele zu Passwörtern und Kontosicherheit
Lernen Sie über einzigartige Passwörter, Passwortmanager, Mehrfaktor-Authentifizierung und gefälschte Anmeldungen.
- Spiele zu Datensicherung und Wiederherstellung
Üben Sie Sicherungsentscheidungen und unterscheiden Sie Synchronisierung von wiederherstellbaren Kopien.