CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
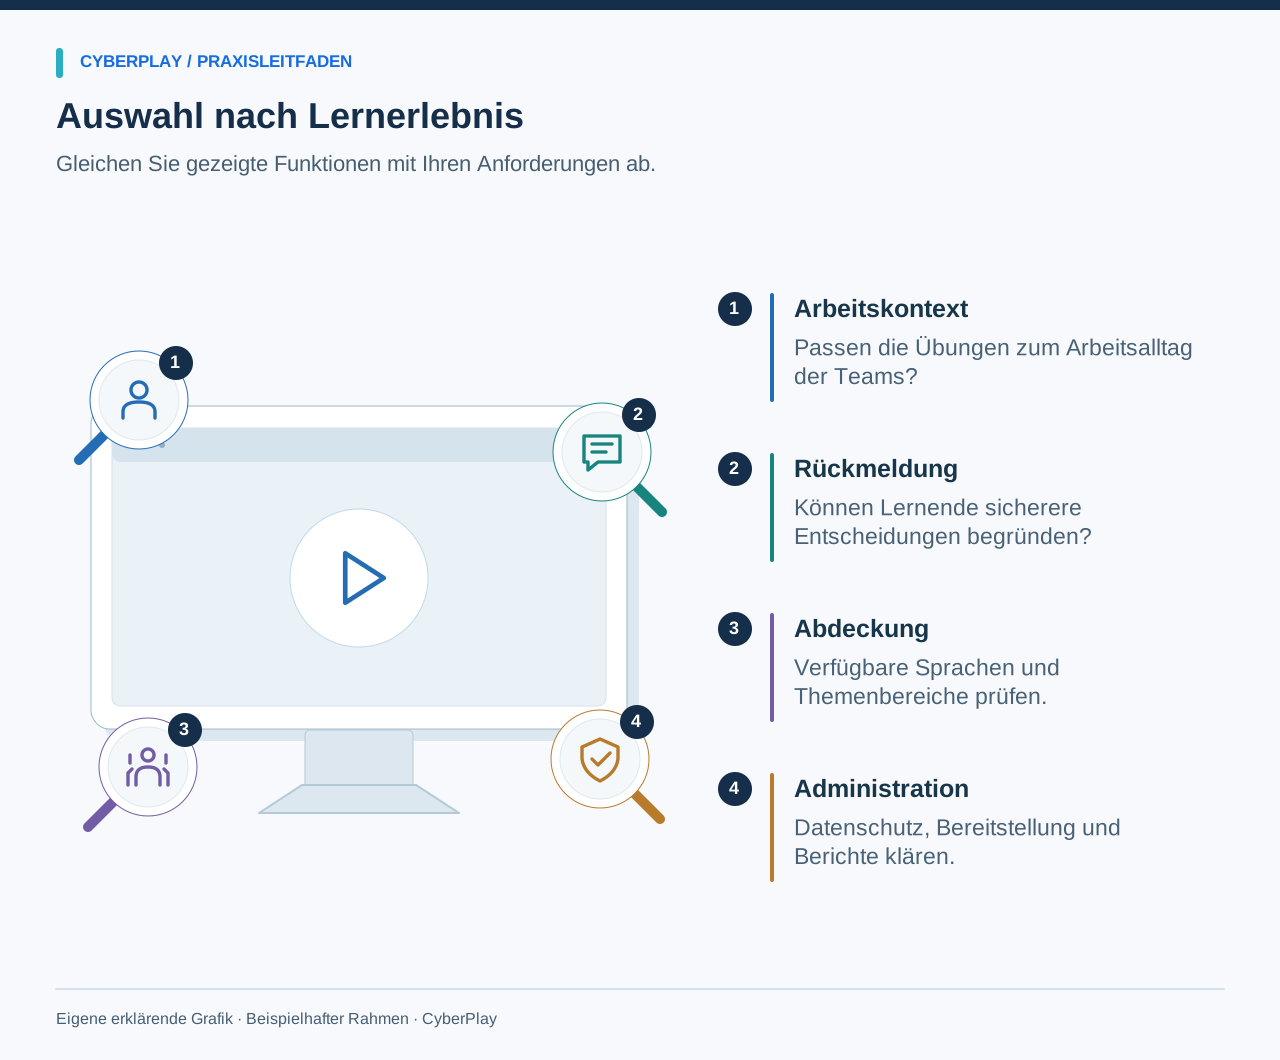
Ein fundierter Vergleich von SoSafe-Alternativen beginnt mit den Anforderungen Ihres Teams: welche Entscheidungen Mitarbeitende einüben müssen, welche Sprachen sie sprechen, auf welche Systeme Administratoren angewiesen sind und welche Nachweise die Organisation aufbewahren muss. Die Aussage „ansprechender gestaltet“ ist zu vage, um diese Fragen ohne konkrete Lernaktivität zu beantworten.
CyberPlay vermittelt Sicherheitswissen über browserbasierte Lernspiele und kann für diese Rolle innerhalb eines umfassenderen Programms evaluiert werden. Dieser Leitfaden stützt sich auf die offiziellen Produktseiten von SoSafe sowie den aktuellen Funktionsstand von CyberPlay mit Stand vom 13. September 2026. Er legt offen, was dokumentiert ist und was vor Ort geprüft werden muss. Es wird nicht behauptet, dass eine europäische Zielgruppe, ein Spielformat oder eine ansprechende Benutzeroberfläche automatisch rechtliche Compliance oder bessere Ergebnisse garantiert.
Das Wichtigste zum Mitnehmen
- SoSafe bietet bereits gamifiziertes, geschichtenbasiertes Lernen und Phishing-Simulationen an.
- Vergleichen Sie konkrete Lernentscheidungen und Rückmeldungen in beiden Produkten.
- Überprüfen Sie Sprachauswahl, Barrierefreiheit, Datenschutzbestimmungen und Integrationen für Ihren konkreten Einsatzbereich.
- Ziehen Sie gezieltes spielerisches Üben als Ergänzung in Betracht, wenn eine vollständige Ablösung der Plattform nicht notwendig ist.
Das Problem aus Sicht der Mitarbeitenden und Arbeitsabläufe definieren
Analysieren Sie, an welcher Stelle das aktuelle Programm die Erwartungen verfehlt. Mitarbeitende verstehen eventuell eine verdächtige Nachricht, sind sich aber beim Meldeweg unsicher. Ein regionales Team benötigt vielleicht eine bessere Sprachabdeckung. Administratoren verbringen womöglich zu viel Zeit mit der Zuweisung von Modulen. Jedes dieser Probleme erfordert andere Nachweise von einer Alternative.
Erstellen Sie ein Anforderungsprofil mit Zielgruppe, prioritärer Handlungskompetenz, benötigten Sprachen, technischer Zugriffsumgebung, Berichtsanforderungen und verantwortlichen Personen. Halten Sie die Vorgaben so prägnant, dass beide Anbieter direkt darauf eingehen können. Wenn die Problemursache unklar ist, führen Sie zunächst eine kurze Beobachtungssitzung durch. Zu sehen, wie ein Lernender den aktuellen Prozess durchläuft, liefert oft mehr Erkenntnisse als die bloße Frage nach der Zufriedenheit mit dem Programm.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Uhrzeit und Gerät angeben
Melden Sie beobachtete Auffälligkeiten, den Zeitpunkt des Auftretens und das betroffene Gerät über den vorgegebenen Meldeweg der Organisation.
- Beobachtung von Diagnose trennen
Trennen Sie unmittelbare Beobachtungen von Ursachenvermutungen, damit das Einsatzteam ermitteln kann, ohne frühe Spekulationen als Fakt zu werten.
Das bestehende Lernkonzept von SoSafe berücksichtigen
Auf den Schulungsseiten von SoSafe werden gamifizierte und geschichtenbasierte Lerneinheiten, rollenbasierte Inhalte, personalisierte Lernpfade und druckbare Materialien beschrieben. Die Phishing-Produktseite führt Simulations-, Meldefunktionen und Analysen auf. Ein realistischer Vergleich sollte daher keinesfalls behaupten, dass Gamification oder praxisnahe Interaktionen bei SoSafe fehlen.
Herstellerbeschreibungen geben keinen Aufschluss darüber, wie eine konkrete Person ein bestimmtes Modul erlebt. Lassen Sie sich genau die Lerneinheit, Sprache und Feedback-Sequenz zeigen, die Sie einsetzen möchten. Wenn ein Anbieter Erfolgsquoten in Prozent nennt, erfragen Sie Messmethode, Stichprobe und Vergleichsgruppe, bevor Sie diese Werte auf Ihre eigenen Prognosen übertragen. Dieser Leitfaden übernimmt keine Erfolgsversprechen von Anbietern als unabhängig verifizierte Resultate.
Quellen dieses Abschnitts: Security-Awareness-Schulung · Phishing-Simulationen
Entscheidende Fähigkeiten für Ihr Programm vergleichen
Nutzen Sie diese Übersicht mit aktuellem Datumsstand als Ausgangspunkt. „Dokumentiert“ beschreibt das öffentlich ausgewiesene Angebot bzw. bestehende Produktfunktionen; „nicht verifiziert“ kennzeichnet Aspekte, die im Rahmen dieses Vergleichs nicht abschließend festgestellt wurden. Jede wesentliche Anforderung sollte in Ihrer eigenen Umgebung demonstriert und im geplanten Vertragswerk abgesichert werden.
| Bereich | SoSafe: Dokumentiertes Angebot | CyberPlay: Zu prüfende Merkmale |
|---|---|---|
| Lernerlebnis | Gamifizierte, geschichtenbasierte und rollenbezogene Module dokumentiert | Sicherheitsübungen über browserbasierte Lernspiele |
| Phishing-Workflow | Simulations- und Meldefunktionen dokumentiert | Übungen im Spiel verfügbar; gleichwertiger Workflow für E-Mail-Zustellung nicht verifiziert |
| Organisationsnachweise | Auswertungen für Schulungen und Simulationen beschrieben | Mitgliederverwaltung, Zuweisungen und Spielergebnisse vorhanden; Tarif und benötigte Exportformate prüfen |
| Sprachliche Eignung | Mehrsprachige Inhalte beschrieben | Vollständiges Spiel inklusive aller Rückmeldungen in der Zielsprache prüfen |
| Druck- oder Präsenzoption | Druckbare Materialien beschrieben | Übungen aus den Artikeln nutzen, wo passend; Alternativen der einzelnen Spiele prüfen |
| Identitäts- und Systemintegration | Die gewünschte Konfiguration vorführen lassen | SSO-Konfiguration vorhanden; spezifische End-to-End-Kompatibilität muss geprüft werden |
| Datenschutz und vertragliche Passung | Aktuellen Vertrag und Nachweise einsehen | Aktuellen Vertrag und Nachweise einsehen |
Quellen dieses Abschnitts: Security-Awareness-Schulung · Phishing-Simulationen
Dasselbe Lernziel direkt gegenüberstellen
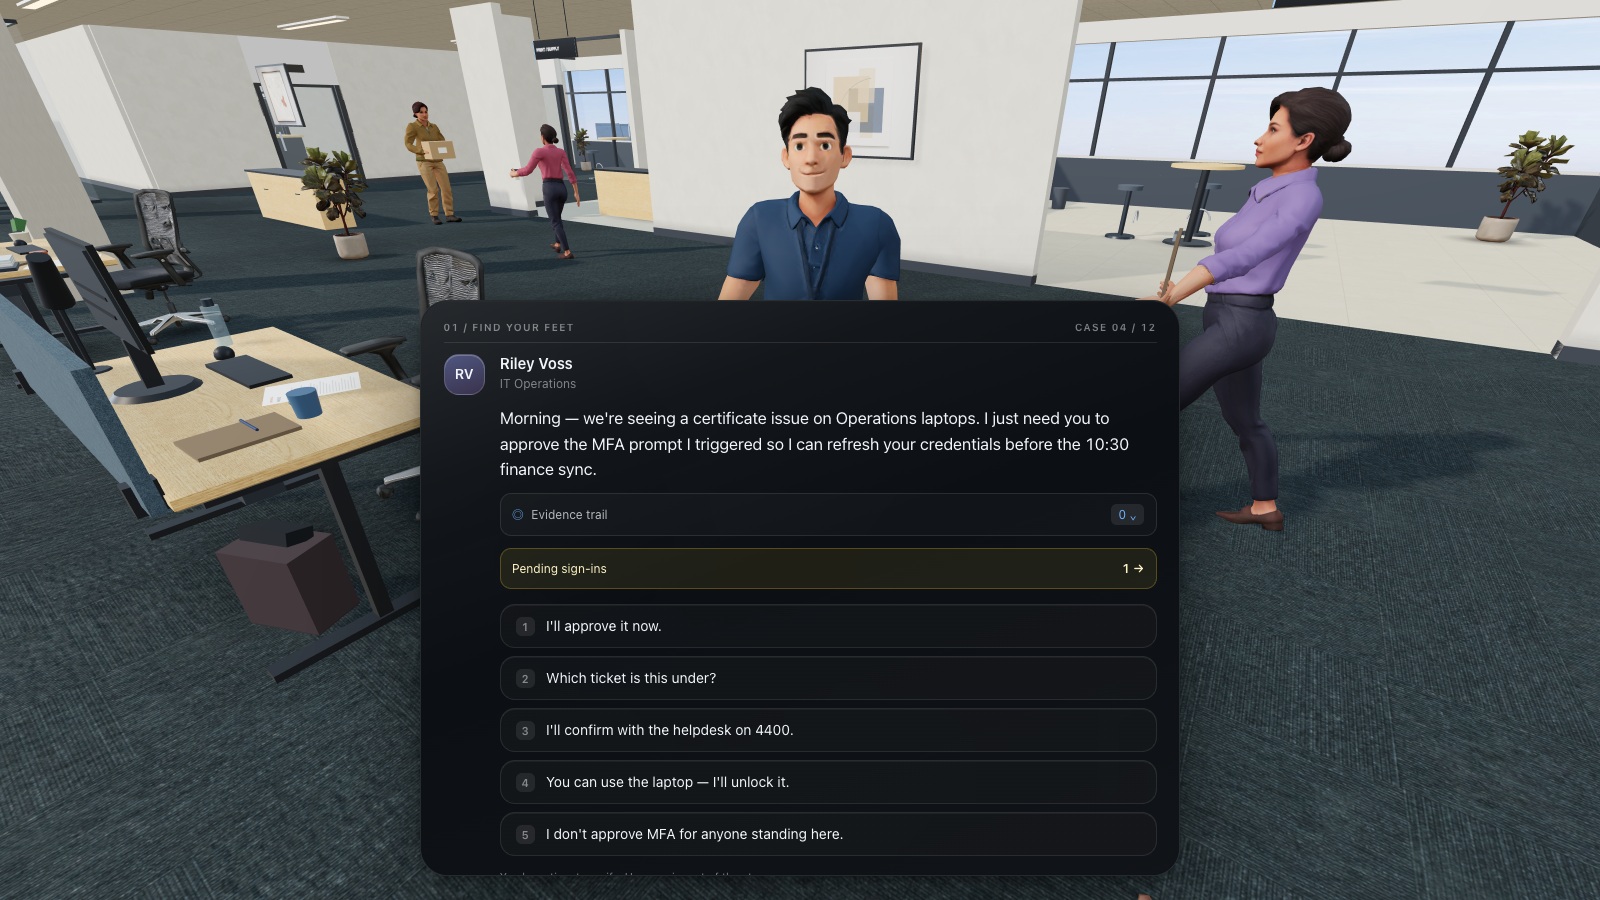
Wählen Sie ein realistisches Lernziel wie etwa: „Unerwartete Anmeldebestätigung ablehnen und den vorgegebenen Support-Meldeweg nutzen.“ Lassen Sie sich von beiden Produkten zeigen, wie Lernende mit der Anfrage konfrontiert werden, welche Handlungsoptionen sie haben, was nach der Entscheidung geschieht und wie die Nachbesprechung den nächsten Versuch beeinflusst. Ein Punktestand allein liefert darauf keine Antworten.
Führen Sie anschließend einen legitimen Kontrollfall ein: Die lernende Person hat die Anmeldung selbst initiiert, und die Eingabeaufforderung entspricht dem regulären Ablauf. Das Modul muss die korrekte Unterscheidung vermitteln, statt eine pauschale Ablehnung anzutrainieren. Bei CyberPlay prüfen Sie die tatsächliche Mechanik des jeweiligen Spiels; bei SoSafe begutachten Sie die ausgewählte Lerneinheit. Halten Sie die Versionsstände fest, damit die Gegenüberstellung nachvollziehbar bleibt.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Nicht selbst angeforderte Bestätigung
Lehnen Sie eine Anmeldebestätigung ab, die Sie nicht selbst angefordert haben, auch wenn eine weitere Nachricht dazu drängt.
- Über offiziellen Support melden
Wenden Sie sich an das zuständige Helpdesk- oder Sicherheitsteam und schildern Sie, wann die unerwarteten Freigabeanfragen auftraten.
Sprachqualität jenseits von Katalogangaben bewerten
Wählen Sie für mehrsprachige Teams ein reales Szenario in jeder erforderlichen Sprache aus. Prüfen Sie, ob Arbeitsanweisungen, Antwortoptionen, Feedback, Fehlermeldungen und Hilfewege verständlich formuliert sind. Bitten Sie eine repräsentative Person aus dem Team, die beabsichtigte Handlung mit eigenen Worten zu erklären. Eine übersetzte Landingpage oder ein Flaggensymbol reichen als Nachweis für die praktische Eignung nicht aus.
Lokalisierung betrifft auch den situativen Kontext. Ein Gehaltsbeispiel, ein Rechnungsaufbau oder eine Anredeformel müssen lebensnah wirken und ohne unpassenden Fachjargon auskommen. Rumänische Mitarbeitende, die mit internationalen Lieferanten kommunizieren, profitieren unter Umständen von Szenarien auf Rumänisch und Englisch. Entscheiden Sie, welche Sprache im tatsächlichen Arbeitsablauf verwendet wird, und bieten Sie Übungen an, die diese Realität abbilden.
Datenschutzfragen anhand konkreter Kriterien prüfen
Fragen Sie jeden Anbieter genau: Welche Lerndaten werden erhoben, zu welchem Zweck, wo werden sie verarbeitet, wer hat Zugriff darauf und wie lassen sie sich exportieren oder löschen? Prüfen Sie die relevanten Vertragsunterlagen und Nachweise gemeinsam mit den zuständigen Fachabteilungen Ihrer Organisation. Der Unternehmenssitz des Anbieters allein reicht zur Beantwortung dieser Punkte nicht aus.
Richten Sie ein fiktives Testkonto ein, um die für Administratoren sichtbaren Datensätze einzusehen. Zeigt die Oberfläche individuelle Fehlerdetails, aggregierte Gesamtergebnisse oder beides? Welche Benutzerrollen erhalten Einsicht? Informieren Sie die Mitarbeitenden vor Beginn über Sinn und Zweck des Programms sowie die Datenverwendung. Falls in Ihrer Organisation Mitbestimmungsprozesse wie eine Betriebsratsbeteiligung greifen, binden Sie die Verantwortlichen frühzeitig in die Planung ein.
Typische Verwaltungsabläufe in der Praxis durchspielen
Lassen Sie die Programmverantwortlichen die Aufgaben einer regulären Arbeitswoche ausführen: Lernende importieren oder einladen, Gruppen anlegen, Lerneinheiten zuweisen, ausstehende Aktivitäten nachfassen, Ergebnisse sichten und den benötigten Bericht erstellen. Bilden Sie dabei auch den Wechsel von Abteilung oder Sprache ab. Solche alltäglichen Aufgaben entscheiden maßgeblich darüber, ob ein Programm dauerhaft gepflegt wird.
CyberPlay umfasst Organisationsmitglieder, Zuweisungen und Spielauswertungen, abhängig von Tarif und Berechtigungen. Prüfen Sie vorab, welche Exportfelder und Anmeldeverfahren Ihr Team benötigt. Bitten Sie SoSafe um eine vergleichbare praktische Vorführung für das anvisierte Paket. Gehen Sie nicht davon aus, dass zwei Produkte mit dem Begriff „Analytics“ dieselben Ereignisse erfassen oder vergleichbare Kennzahlen berechnen.
Einen zweistufigen Pilotleitfaden zur Erprobung nutzen
Führen Sie zunächst einen kurzen ersten Durchlauf mit einer repräsentativen Gruppe durch und zu einem späteren Zeitpunkt ein leicht verändertes Szenario. Behalten Sie Zielgruppe und Lernziel bei, variieren Sie jedoch die Details der Handlung. Die erste Sitzung prüft Bedienbarkeit und unmittelbares Verständnis; die spätere Sitzung zeigt verlässlicher, ob das zugrunde liegende Entscheidungsprinzip abrufbar bleibt. Der zeitliche Abstand sollte zu Ihrem Evaluationsplan passen.
Die Leitlinien des NIST für Lernprogramme unterstützen fundierte Evaluationen und Verbesserungen. Nutzen Sie das folgende Raster, um objektive Nachweise von persönlichen Vorlieben zu trennen. Positives Feedback der Lernenden ist hilfreich, muss jedoch im Zusammenhang mit beobachteten Entscheidungen, Zugangskontrollen und dem Verwaltungsaufwand betrachtet werden.
| Fragestellung im Pilotprojekt | Erste Sitzung | Spätere Sitzung |
|---|---|---|
| Können Mitarbeitende die richtige Folgehandlung benennen? | Handlung vor Erhalt des Feedbacks beschreiben | Handlung in einem neuen Szenario beschreiben |
| Wird ein unabhängiger Prüfkanal gewählt? | Den gewählten Prüfpfad beobachten | Absender oder Kommunikationskanal variieren |
| Wird der interne Meldeweg gefunden? | Offiziellen Meldeweg aufsuchen | Meldeweg ohne Anleitung erinnern oder ansteuern |
| Ist eine reibungslose Teilnahme möglich? | Sprache, Bedienung und Alternativen prüfen | Gleichbleibenden Systemzugang sicherstellen |
| Können Verantwortliche die Nachweise auswerten? | Konkrete Datenfelder der Ergebnisse analysieren | Wiederholtes Spielen von Neubewertungen trennen |

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Bestehendes Verzeichnis nutzen
Nutzen Sie das offizielle Helpdesk-Verzeichnis der Organisation für einen vertrauenswürdigen Kontakt, bevor Sie heikle Anfragen fortführen.
- Übermittelte Nummern nicht nutzen
Eine vom Anrufer genannte Nummer ist Teil der Anfrage und eignet sich nicht zur unabhängigen Überprüfung.
Quellen dieses Abschnitts: Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1
Angebot und tatsächlichen Betriebsaufwand gegenüberstellen
Die Preisseite von SoSafe zeigt Tarife und Leistungsumfänge; fordern Sie das für Ihre Organisation passende Angebot an. Prüfen Sie bei CyberPlay die aktuellen Konditionen und Zugriffsbedingungen für die vorgesehene Nutzerzahl. Vergleichen Sie dabei stets denselben Leistungsumfang statt eine isolierte Lernübung mit einer vollumfänglichen Unternehmensplattform.
Berücksichtigen Sie Einführung, Moderation, Anbindung der Identitätsverwaltung, Support, Berichtswesen und laufende Administration in der Gesamtkalkulation. Klären Sie Verlängerungsfristen und den Zugriff auf Datensätze nach Vertragsende. Dieser Leitfaden macht keine pauschalen Ersparnisversprechen und stellt keine unbelegten Preisvergleiche auf. Entscheidend sind die Gesamtkosten für ein praxistaugliches Programm, das Ihre Anforderungen abdeckt – einschließlich des personellen Aufwands für den Betrieb.
Quellen dieses Abschnitts: Preise und Tarifmodelle
Ablösung, Ergänzung oder gezielte Optimierung wählen
Wenn Ihre Organisation auf die Simulations- und Melde-Workflows von SoSafe angewiesen ist und eine Alternative die erforderlichen Funktionen nicht nachweisen kann, ist die Beibehaltung dieses Workflows oft die bessere Entscheidung. Sie können CyberPlay dennoch gezielt für einzelne Themen evaluieren, bei denen mehr Übungspraxis erforderlich ist. Funktionierende Sicherheitsmechanismen sollten nicht allein wegen eines veränderten visuellen Schulungsstils ausgetauscht werden.
Wählen Sie CyberPlay, wenn das spielbasierte Format einen klar definierten Schulungsbedarf deckt und die betrieblichen Rahmenbedingungen erfüllt sind. Halten Sie die Entscheidung mit klaren Rahmenbedingungen fest: welche Zielgruppe, welche Übungen, welche Nachweise und welche bestehenden Systeme erhalten bleiben. Testen Sie ein passendes Spiel, führen Sie den Pilotversuch durch und nutzen Sie diese Faktenbasis für die nächsten Schritte in Ihrem europäischen Team.
Die Entscheidung in die Praxis umsetzen
Lernen Sie die passenden CyberPlay-Lernspiele kennen, wählen Sie eine geeignete Aufgabe aus und verknüpfen Sie die gezeigten Entscheidungen mit den Sicherheitsrichtlinien Ihres Arbeitsplatzes. Prüfen Sie bei einem Pilotprojekt auf Deutsch auch die Anweisungen und Rückmeldungen des gewählten Spiels, dessen unterstützte Sprachen auf der Detailseite stehen.
Lernspiele entdeckenQuellen und weiterführende Informationen
- Security-Awareness-Schulung — SoSafe. Abgerufen am 2026-09-13
- Phishing-Simulationen — SoSafe. Abgerufen am 2026-09-13
- Preise und Tarifmodelle — SoSafe. Abgerufen am 2026-09-13
- Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1 — NIST. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- KnowBe4-Alternative gesucht? Lernmethoden und Plattformanforderungen vergleichen
KnowBe4 und CyberPlay bei Lernerlebnis, Simulationen, Administration und Nachweisen vergleichen. Treffen Sie die passende Wahl mit einer Pilot-Scorecard.
DE · 8 Min. Lesezeit - Spielbasiertes Lernen oder Gamification in der Security Awareness?
Vergleichen Sie spielbasiertes Lernen, Gamification und Verzweigungsszenarien in der Security Awareness anhand eines Lernziels, Forschungsdaten und Arbeitsblatts.
DE · 7 Min. Lesezeit - IT-Sicherheitsschulung auf Deutsch: das passende Programm für Mitarbeitende
IT-Sicherheitsschulungen auf Deutsch vergleichen: praxisnahe Szenarien, verständliche Rückmeldungen und passende Programme für Mitarbeitende im Pilotprojekt prüfen.
DE · 9 Min. Lesezeit - Human-Risk-Management-Plattformen: Was sollten Unternehmen vergleichen?
Hoxhunt, KnowBe4, SoSafe, usecure und CyberPlay einordnen: HRM-Leitfaden auf Deutsch zu Daten, Coaching, Sprachumfang und prüfbaren Fragen für die Produktdemo.
DE · 8 Min. Lesezeit - Security-Awareness-Spiele für Mitarbeitende: Lernen auf Deutsch
Security-Awareness-Spiele auf Deutsch auswählen: Lernziele, Feedback und Barrierefreiheit prüfen, eine kurze Einheit testen und Entscheidungen im Team besprechen.
DE · 8 Min. Lesezeit - NIS2-Schulung für Mitarbeitende: Programm und Nachweise planen
Planen Sie NIS2-Schulungen nach Rollen, verknüpfen Sie Aktivitäten mit Risiken und sichern Sie Nachweise. Mit Trennung von Management- und Mitarbeiter-Training.
DE · 8 Min. Lesezeit