Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano
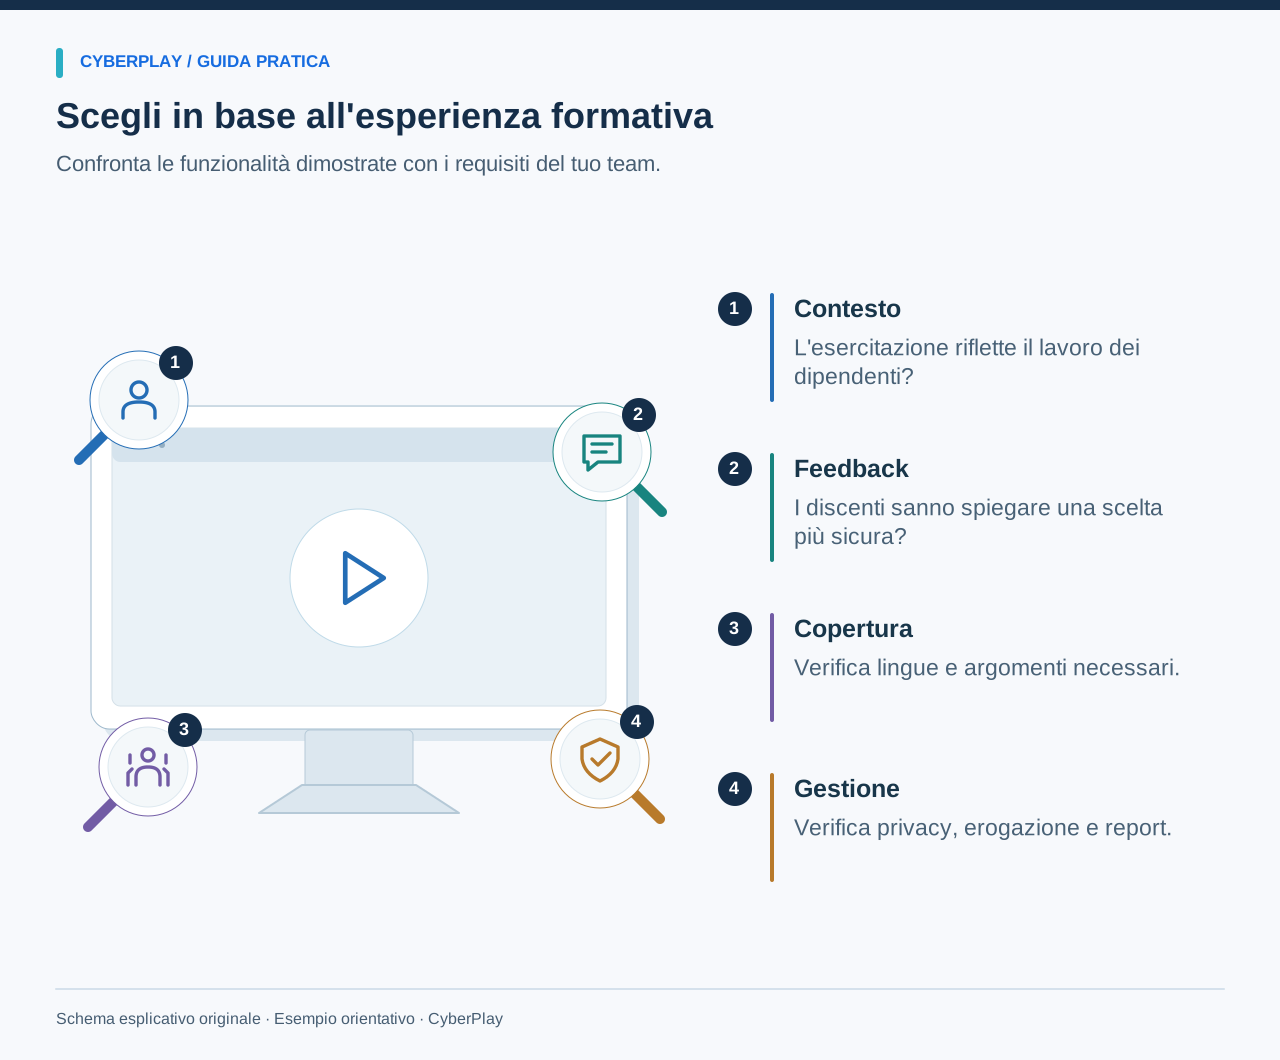
Un confronto utile per un'alternativa a SoSafe parte dalle esigenze del tuo team: le decisioni che i dipendenti devono mettere in pratica, le lingue utilizzate, i sistemi su cui fanno affidamento gli amministratori e i riscontri che l'organizzazione deve conservare. Definire un percorso «più coinvolgente» è un criterio troppo vago per risolvere questi dubbi senza esaminare un'attività concreta.
CyberPlay offre formazione sulla sicurezza informatica mediante giochi via browser e può essere valutato per questo specifico ruolo all'interno di un programma più ampio. Questa guida si basa sulle pagine ufficiali dei prodotti SoSafe e sull'attuale implementazione di CyberPlay, verificate il 13 settembre 2026. Il testo evidenzia ciò che risulta documentato e gli aspetti che richiedono ancora verifica. Non si sostiene in alcun modo che un pubblico europeo, il formato videoludico o un'interfaccia accattivante garantiscano automaticamente la conformità normativa o esiti migliori.
I punti da ricordare
- SoSafe offre già una formazione gamificata e basata su storie, oltre a simulazioni di phishing.
- Confronta le decisioni specifiche dei discenti e i feedback ricevuti in entrambi i prodotti.
- Verifica lingue, accessibilità, condizioni di privacy e integrazioni per il tuo caso d'uso specifico.
- Valuta l'apprendimento attraverso il gioco come integrazione, qualora sostituire l'intera piattaforma non sia necessario.
Definire il problema in funzione dei dipendenti e del loro lavoro
Chiediti quale parte dell'attuale programma non soddisfa le aspettative. I dipendenti potrebbero comprendere un messaggio sospetto ma avere dubbi su dove effettuare la segnalazione. Una sede locale potrebbe richiedere una copertura linguistica migliore. Gli amministratori potrebbero impiegare troppo tempo a coordinare le assegnazioni. Ciascun problema richiede elementi di valutazione differenti da una soluzione alternativa.
Redigi una scheda sintetica che includa il pubblico di riferimento, la decisione prioritaria, le lingue necessarie, l'ambiente di accesso, le esigenze di reportistica e il responsabile incaricato. Mantieni la sintesi sufficientemente concisa da consentire a entrambi i fornitori di rispondere in modo diretto. Se la natura del problema è incerta, organizza prima una breve sessione di osservazione. Guardare un dipendente mentre interagisce con la procedura attuale rivela spesso molto più che chiedergli semplicemente se il programma sia di suo gradimento.

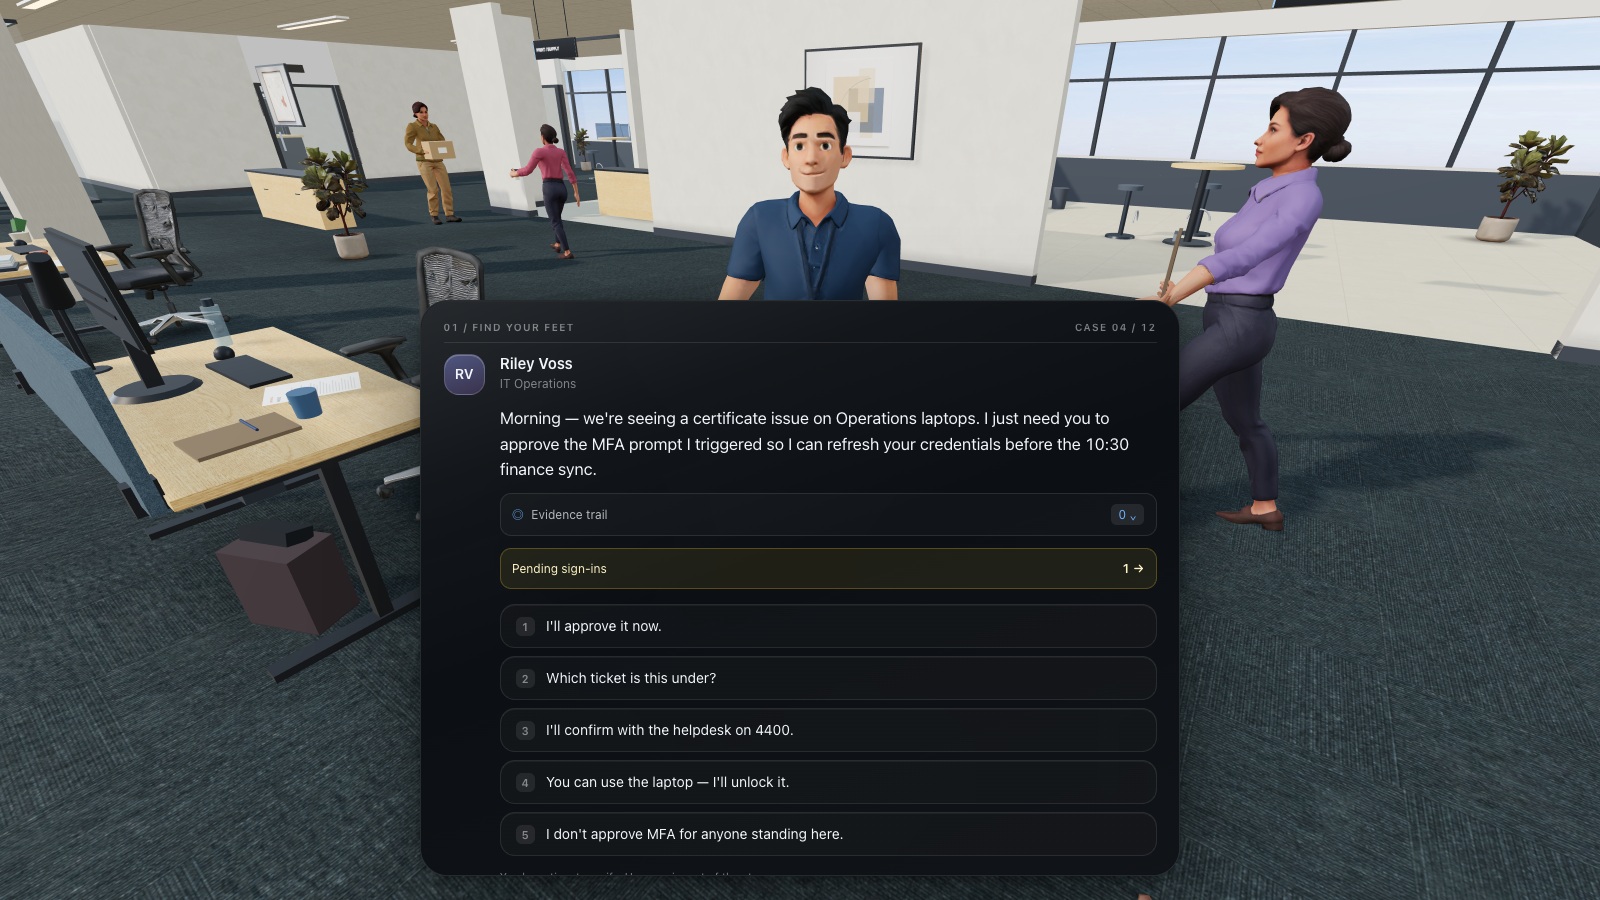
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Includi data, ora e dispositivo
Segnala i sintomi osservati, l'orario di comparsa e il dispositivo interessato tramite il canale di segnalazione approvato.
- Distingui l'osservazione dalla diagnosi
Separa le osservazioni dirette dalle cause sospette, così che gli addetti possano indagare senza scambiare un'ipotesi per un dato di fatto.
Riconoscere l'attuale approccio formativo di SoSafe
La pagina formativa di SoSafe illustra un apprendimento gamificato e basato su storie, contenuti profilati per ruolo, percorsi formativi personalizzati e materiali stampabili. La sua pagina dedicata al phishing descrive simulazioni, funzionalità di segnalazione e strumenti di analisi. Pertanto, il confronto non deve dare a intendere che la gamification o l'interazione pratica siano assenti da SoSafe.
Le descrizioni fornite dai fornitori non stabiliscono l'esperienza concreta che un dipendente vivrà durante un modulo specifico. Chiedi di esaminare l'esatta sequenza di lezione, lingua e feedback che utilizzeresti. Se un fornitore cita percentuali di efficacia, richiedi la metodologia di misurazione, il campione analizzato e il termine di paragone prima di applicare tali stime alle tue previsioni. Questa guida non presenta le dichiarazioni dei fornitori come risultati verificati in modo indipendente.
Fonti della sezione: Formazione per la consapevolezza della sicurezza informatica · Simulazioni di phishing
Confrontare le funzionalità rilevanti per il proprio programma
Utilizza questa matrice datata come punto di partenza. Il termine «documentato» descrive l'offerta pubblicata o l'attuale funzionalità del prodotto; «non verificato» indica un aspetto che questo confronto non ha potuto accertare. Ogni requisito essenziale deve essere dimostrato nel tuo ambiente e confermato nell'accordo commerciale proposto.
| Ambito | Offerta pubblicata di SoSafe | Posizione di CyberPlay da valutare |
|---|---|---|
| Esperienza formativa | Lezioni gamificate, basate su storie e differenziate per ruolo documentate | Esercitazioni pratiche di sicurezza tramite giochi via browser |
| Flusso di phishing | Funzionalità di simulazione e segnalazione documentate | Esercitazione interna al gioco disponibile; flusso equivalente con recapito email non verificato |
| Tracciamento aziendale | Dati analitici su formazione e simulazione descritti | Gestione membri, assegnazioni ed esiti di gioco implementati; verificare piano ed esportazione richiesta |
| Idoneità linguistica | Contenuti multilingue descritti | Verificare l'intero gioco selezionato, compresi i feedback |
| Opzione stampabile o con facilitatore | Materiali stampabili descritti | Utilizzare gli esercizi degli articoli originali ove opportuno; verificare le alternative per ciascun gioco |
| Integrazione di identità e sistemi | Dimostrare la configurazione richiesta | Configurazione SSO implementata; la specifica compatibilità end-to-end richiede verifica |
| Privacy e conformità contrattuale | Esaminare il contratto vigente e la documentazione probatoria | Esaminare il contratto vigente e la documentazione probatoria |
Fonti della sezione: Formazione per la consapevolezza della sicurezza informatica · Simulazioni di phishing
Confrontare lo stesso obiettivo di apprendimento
Seleziona un obiettivo realistico, ad esempio «Rifiutare un'approvazione di accesso imprevista e utilizzare il canale di supporto autorizzato». Chiedi a ciascun prodotto di illustrare in che modo il discente visualizza la richiesta, quali azioni può intraprendere, cosa accade dopo la scelta e come la spiegazione orienta il tentativo successivo. Il solo punteggio totale non può chiarire questi elementi.
Introduci quindi un caso di controllo legittimo: il discente ha avviato un accesso e la richiesta di autorizzazione corrisponde alla procedura attesa. La lezione deve insegnare a distinguere correttamente la situazione anziché promuovere un rifiuto indiscriminato. Con CyberPlay, verifica le meccaniche effettive di un gioco pertinente; con SoSafe, esamina la lezione prescelta. Registra la versione dell'attività affinché il confronto rimanga coerente e interpretabile.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Rifiuta una richiesta non avviata
Rifiuta un'approvazione di accesso non avviata da te, anche se un altro messaggio sollecita ad accettarla.
- Segnala tramite il supporto ufficiale
Contatta l'help desk consolidato o il team di sicurezza e spiega quando sono comparse le richieste impreviste.
Valutare la lingua oltre il semplice conteggio a catalogo
Per un team multilingue, seleziona uno scenario reale in ciascuna delle lingue richieste. Verifica se le istruzioni, le opzioni di scelta, i feedback, i messaggi di errore e i canali di supporto siano chiari e comprensibili. Chiedi a un dipendente rappresentativo di spiegare l'azione da compiere con parole proprie. Una home page tradotta o un contrassegno linguistico non bastano a stabilirne l'effettiva idoneità.
La localizzazione riguarda anche il contesto. L'esempio di una busta paga, il formato di una fattura o le formule di cortesia devono risultare credibili senza ricorrere a terminologie insolite. Il personale romeno che collabora con fornitori internazionali potrebbe trarre beneficio da scenari proposti sia in romeno che in inglese. Stabilisci quale lingua i dipendenti utilizzeranno nel flusso di lavoro effettivo e offri esercitazioni pratiche che rispecchino tale realtà.
Valutare la privacy con quesiti concreti sul trattamento dei dati
Chiedi a ciascun fornitore quali informazioni sui discenti vengono raccolte, per quale motivo sono necessarie, dove vengono elaborate, chi vi ha accesso e con quali modalità possono essere esportate o eliminate. Esamina i relativi documenti contrattuali e le attestazioni probatorie insieme al team interno competente. La sola sede geografica di un fornitore non è sufficiente a chiarire questi aspetti.
Utilizza un account di test fittizio per verificare i dati accessibili a un amministratore. L'interfaccia mostra gli errori dettagliati, i risultati complessivi o entrambi? Quali ruoli dispongono dell'accesso? Spiega ai dipendenti le finalità del programma e le modalità d'uso dei dati prima del rilascio. Se la tua organizzazione prevede la consultazione del comitato aziendale o altre procedure interne, coinvolgi i responsabili sin dalla pianificazione invece di rimandare alla fase di distribuzione.
Testare una sequenza amministrativa realistica
Affida all'amministratore del programma le normali attività di una settimana tipo: importare o invitare discenti, organizzare un gruppo, assegnare un'esercitazione, sollecitare un'attività non completata, verificare i risultati e preparare il report necessario. Includi un dipendente che cambia reparto o preferenza linguistica. La fluidità di queste mansioni quotidiane determina spesso la continuità operativa di un programma.
CyberPlay include la gestione dei membri dell'organizzazione, le assegnazioni e il tracciamento dei risultati di gioco, subordinati alle condizioni del piano e ai permessi. Conferma i campi di esportazione e la configurazione dell'accesso richiesti dal tuo team. Per SoSafe, richiedi la medesima dimostrazione pratica per il pacchetto proposto. Non dare per scontato che due prodotti che utilizzano il termine «analytics» registrino gli stessi eventi o calcolino parametri equivalenti.
Utilizzare una scheda pilota originale articolata su due sessioni
Conduci una breve prima sessione con un gruppo rappresentativo, seguita a distanza di tempo da uno scenario modificato. Mantieni stabili il pubblico e l'obiettivo, variando invece i dettagli di superficie. La prima sessione valuta l'usabilità e la comprensione immediata; la sessione successiva offre una visione più attendibile sulla reale memorizzazione del principio decisionale. L'intervallo temporale deve adattarsi al tuo piano di valutazione.
La guida del NIST sui programmi formativi supporta le pratiche di valutazione e miglioramento continuo. Utilizza la scheda sottostante per distinguere i riscontri oggettivi dalle preferenze personali. Una reazione positiva del discente è utile, ma va affiancata all'osservazione delle decisioni prese, alle verifiche sull'accessibilità e al carico di lavoro dell'amministratore.
| Domanda pilota | Prima sessione | Sessione successiva |
|---|---|---|
| Il dipendente sa indicare l'azione conseguente? | Descriverla prima del feedback | Descriverla in un nuovo scenario |
| Sa scegliere una verifica indipendente? | Osservare il canale selezionato | Modificare il mittente o il canale comunicativo |
| Sa trovare la procedura locale di segnalazione? | Individuare il canale autorizzato | Ricordarlo o individuarlo senza assistenza |
| Riesce a partecipare agevolmente? | Verificare lingua, comandi e alternative | Confermare che l'accesso rimanga fruibile |
| Il responsabile sa interpretare i dati? | Esaminare i campi dei risultati effettivi | Distinguere una partita ripetuta da una nuova valutazione |

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Trova la rubrica aziendale
Usa la rubrica ufficiale dell'help desk aziendale per trovare un contatto fidato prima di proseguire con una richiesta sensibile.
- Non riutilizzare i numeri forniti
Un numero fornito dal chiamante fa parte della richiesta e non può verificarla in modo indipendente.
Fonti della sezione: Costruire un programma di formazione sulla sicurezza informatica e la privacy — NIST SP 800-50r1
Confrontare l'offerta e l'impegno richiesto
La pagina dei prezzi di SoSafe presenta piani e funzionalità; richiedi l'offerta aggiornata applicabile alla tua organizzazione. Per CyberPlay, verifica il piano attuale e le condizioni di accesso per gli utenti previsti. Confronta ambiti omogenei, evitando di paragonare una singola risorsa formativa a un intero programma aziendale strutturato.
Includi nella stima economica implementazione, facilitazione, configurazione dell'identità, supporto, reportistica e amministrazione ordinaria. Chiarisci le condizioni di rinnovo e l'accesso allo storico dei dati al termine del contratto. Questa guida non afferma risparmi predeterminati né pubblica confronti tariffari privi di riscontro. Il dato determinante è il costo effettivo per soddisfare i tuoi requisiti con un programma sostenibile, comprensivo dell'impegno richiesto al personale per gestirlo.
Fonti della sezione: Prezzi e piani
Scegliere tra sostituzione, integrazione o miglioramento
Se la tua organizzazione fa affidamento sul flusso di simulazione e segnalazione di SoSafe e una soluzione alternativa non ne ha dimostrato le funzionalità necessarie, mantenere quel flusso può rappresentare la scelta più appropriata. È comunque possibile valutare un gioco mirato di CyberPlay per una specifica decisione che necessita di maggiore esercitazione pratica. Evita di sostituire controlli funzionanti al solo scopo di modificare lo stile visivo della formazione.
Scegli CyberPlay quando l'esperienza videoludica risponde a una precisa esigenza formativa e le condizioni operative richieste sono confermate. Formalizza la decisione definendone i confini: quale pubblico, quali attività, quali registri e quali sistemi mantenere. Esplora un gioco pertinente, avvia il progetto pilota e lascia che siano queste prove pratiche a guidare la scelta del tuo team europeo.
Esercita una decisione di lavoro
Prova un gioco pertinente per il team e controlla le lingue disponibili. Discuti in italiano le ragioni delle scelte e confronta le osservazioni con i criteri di acquisto.
Esplora i giochi per esercitartiFonti e approfondimenti
- Formazione per la consapevolezza della sicurezza informatica — SoSafe. Consultato il 2026-09-13
- Simulazioni di phishing — SoSafe. Consultato il 2026-09-13
- Prezzi e piani — SoSafe. Consultato il 2026-09-13
- Costruire un programma di formazione sulla sicurezza informatica e la privacy — NIST SP 800-50r1 — NIST. Consultato il 2026-09-13
Continua a esplorare
- Cerchi un’alternativa a KnowBe4? Confronta formazione e funzioni necessarie
Confronta KnowBe4 e CyberPlay su apprendimento, simulazioni, gestione e risultati. Usa una scheda pratica per valutare le esigenze del team con un pilota.
IT · 9 min di lettura - Apprendimento attraverso il gioco e gamification: cosa esercita il dipendente?
Confronta apprendimento attraverso il gioco, gamification e scenari a bivi con un obiettivo di sicurezza. Esamina la ricerca e usa una scheda di valutazione.
IT · 9 min di lettura - Corso di sicurezza informatica per dipendenti: scegliere un programma in italiano
Scegli un corso di sicurezza informatica per dipendenti con scenari pratici, accesso semplice e un pilota chiaro per verificare apprendimento e gestione.
IT · 11 min di lettura - Piattaforme di gestione del rischio umano: cosa confrontare in azienda
Confronta Hoxhunt, KnowBe4, SoSafe, usecure e CyberPlay. Guida HRM in italiano per valutare dati, coaching, lingue ed evidenze durante una demo.
IT · 8 min di lettura - Giochi di sicurezza informatica in italiano: come sceglierli per i dipendenti
Scegli giochi di sicurezza informatica in italiano che esercitano decisioni utili sul lavoro. Confronta i formati e prova una sessione con una checklist.
IT · 10 min di lettura - Formazione NIS2 sulla sicurezza informatica: programma ed evidenze
Pianifica la formazione NIS2 per ruolo e rischio, collega le attività agli obiettivi e conserva evidenze utili. Distingui formazione di dirigenti e dipendenti.
IT · 10 min di lettura