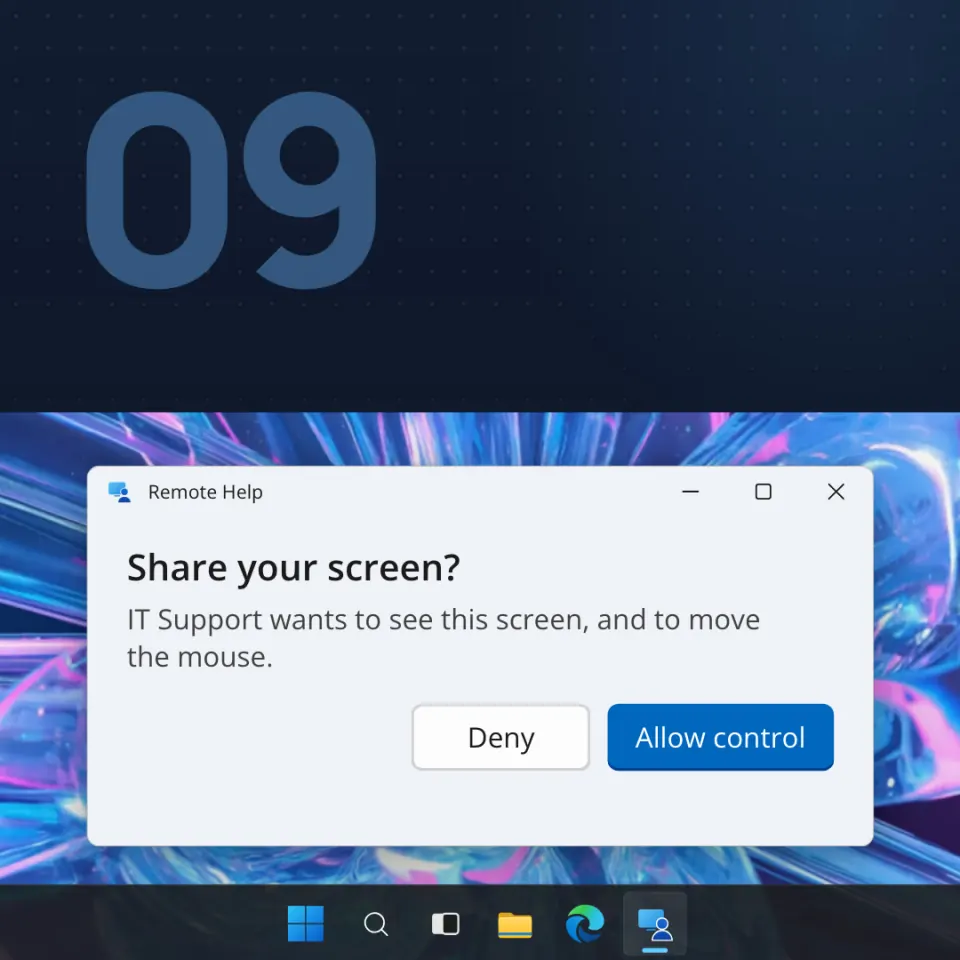
Cineva spune că e de la suportul IT, de la Microsoft sau de la banca ta. Vrea să-ți vadă ecranul sau să miște mouse-ul în locul tău. Aplicația pe care o numește poate fi complet reală, iar persoana tot poate fi cea greșită. Pagina asta îți dă o singură decizie de luat înainte să lași pe cineva înăuntru.
Ce este
O înșelătorie cu suport fals sau cu acces la distanță începe cu cineva pe care nu l-ai sunat tu. Spune că e de la IT, de la Microsoft, de la o bancă, de la un service sau de la o instituție publică. Te roagă să deschizi o aplicație de ajutor la distanță, să tastezi un cod, să citești un cod cu voce tare sau să apeși Allow. Apoi îți poate vedea ecranul și, dacă permiți controlul, poate muta mouse-ul.
Aplicația e adesea un produs real, cum sunt Quick Assist, AnyDesk sau TeamViewer. Asta e trucul.
Firmele reale nu lucrează așa. Microsoft Support spune că nu dă apeluri nesolicitate ca să ofere suport, iar mesajele lui de eroare nu conțin niciodată numere de telefon. Comisia Federală pentru Comerț din SUA (FTC) spune că firmele de tehnologie legitime nu te contactează ca să-ți spună că ai o problemă la calculator.
E costisitor. În Internet Crime Report 2025, IC3 de la FBI numără 21.333 de plângeri de suport tehnic și pentru clienți de la persoane de 60 de ani și peste, cu pierderi raportate de 1.040.730.043 de dolari. Nu fiecare dolar a venit dintr-un caz cu acces la distanță, dar accesul la distanță este cererea obișnuită.
Cum funcționează
- Te contactează ei primii. Un apel, un chat în Teams din afara organizației sau un mesaj care spune „sunați-ne”. Într-un avertisment revizuit ultima dată în ianuarie 2023, CISA, NSA și MS-ISAC au descris e-mailuri de tip help desk care îi trimiteau pe oameni să sune, apoi îi duceau să instaleze programe reale de acces la distanță.
- Te sperie. FTC spune că se prefac că scanează calculatorul, „găsesc” o problemă și se oferă să o rezolve contra unei taxe. Microsoft spune că prezintă mesaje obișnuite de sistem drept semne de pericol.
- Îți cer un cod sau un clic. În Quick Assist tastezi un cod de securitate pe care ți-l dă cealaltă persoană. Sau te roagă să citești înapoi un cod de conectare ori să aprobi „request control” în timpul unei partajări de ecran în Teams.
- Pot vedea totul. Chiar fereastra de partajare spune să închizi orice nu vrei să vadă, de exemplu parole, coduri și pagini de bancă.
- Controlul e următoarea cerere. O bară spune că cineva cere controlul, cu butoanele Allow și Deny.
- Apoi acționează. urlscan (25 martie 2026) descrie apelanți care acționează chiar în sesiunea bancară reală a victimei. La serviciu, Microsoft spune că necunoscutul poate ajunge la alte calculatoare, inclusiv la servere importante.
Cazuri reale
- Acasă, în Florida. Într-un articol din 2 iunie 2026, CBS12 a relatat, citând Biroul șerifului din comitatul Palm Beach, că o femeie de 73 de ani a văzut o taxă de 450 de dolari, a căutat suport și a sunat un număr pe care îl credea real. Apelantul a obținut acces la distanță și a făcut o rambursare de 450 de dolari să pară una de 45.000, apoi i-a spus că trebuie să returneze diferența. Cam 44.400 de dolari în numerar au ajuns la un curier.
- La serviciu. Pe 2 septembrie 2026, Microsoft Threat Intelligence a descris atacatori care se dau drept IT sau help desk în Teams, din afara organizației. Teams arată că persoana e externă, așa că atacul depinde de convingerea ta să ignori avertismentul.
- În România. Pe 11 martie 2026, Inspectoratul de Poliție Județean Covasna a publicat un caz din 9 martie. Un bărbat de 70 de ani a fost sunat de un necunoscut care i-a oferit ajutor să primească bani de la o instituție publică. A instalat AnyDesk pe telefon, iar apelantul a făcut două transferuri bancare de peste 76.000 de lei. Bărbatul a reclamat imediat, iar poliția a blocat suma întreagă înainte să fie retrasă. Poliția spune că instituțiile publice și băncile nu îți cer să instalezi o aplicație de control la distanță.
Cum îl recunoști
- Te-au contactat ei sau un mesaj ți-a dat numărul la care să suni.
- Vor un cod, o instalare sau butonul Allow, și vor asta acum.
- Îți spun că calculatorul trimite erori sau că are un virus.
- La serviciu, chatul scrie Help Desk, dar Teams marchează persoana ca fiind din afara organizației.
- Îți spun să rămâi pe fir cât „termină reparația”.
Ce faci
- Închide telefonul sau chatul. O aplicație reală nu face persoana reală.
- Nu tasta un cod, nu citi unul cu voce tare și nu apăsa Allow. „Doar să se uite” nu e sigur: ecranul tău poate arăta parole și pagini de bancă.
- Verifică pe un canal pe care l-ai găsit tu. Caută numărul de pe card, de pe site-ul școlii sau al firmei ori din aplicația pe care o folosești deja.
- Pornește tu suportul real. Deschide un tichet sau sună la numărul de pe site-ul școlii. O sesiune reală e una la care te așteptai și tot poți apăsa Deny.
- La școală sau la serviciu, spune echipei de IT despre contact. Microsoft spune să verifici un contact de suport nesolicitat, din afară, printr-un canal intern cunoscut, înainte să dai acces la distanță.
Dacă s-a întâmplat deja
- Deconectează-te imediat. Oprește Wi-Fi sau scoate cablul. Închide aplicația de acces la distanță și scoate-o dacă te-au pus să o instalezi. Nu rămâne pe fir. Dacă mai apar probleme, cere ajutorul cuiva în care ai încredere.
- Schimbă parolele de pe un telefon sau un calculator pe care nu l-au atins. Întâi parola de e-mail, apoi cea de la bancă și oriunde ai folosit aceeași parolă.
- Spune cuiva. La școală sau la serviciu, spune echipei de IT. Acasă, unui adult.
- Dacă s-au mișcat bani, sună banca la numărul tipărit pe card.
- În România, depune o plângere la poliție și sună la DNSC, la 1911. Cazul din Covasna arată de ce contează viteza. În Statele Unite, raportează la ReportFraud.ftc.gov.