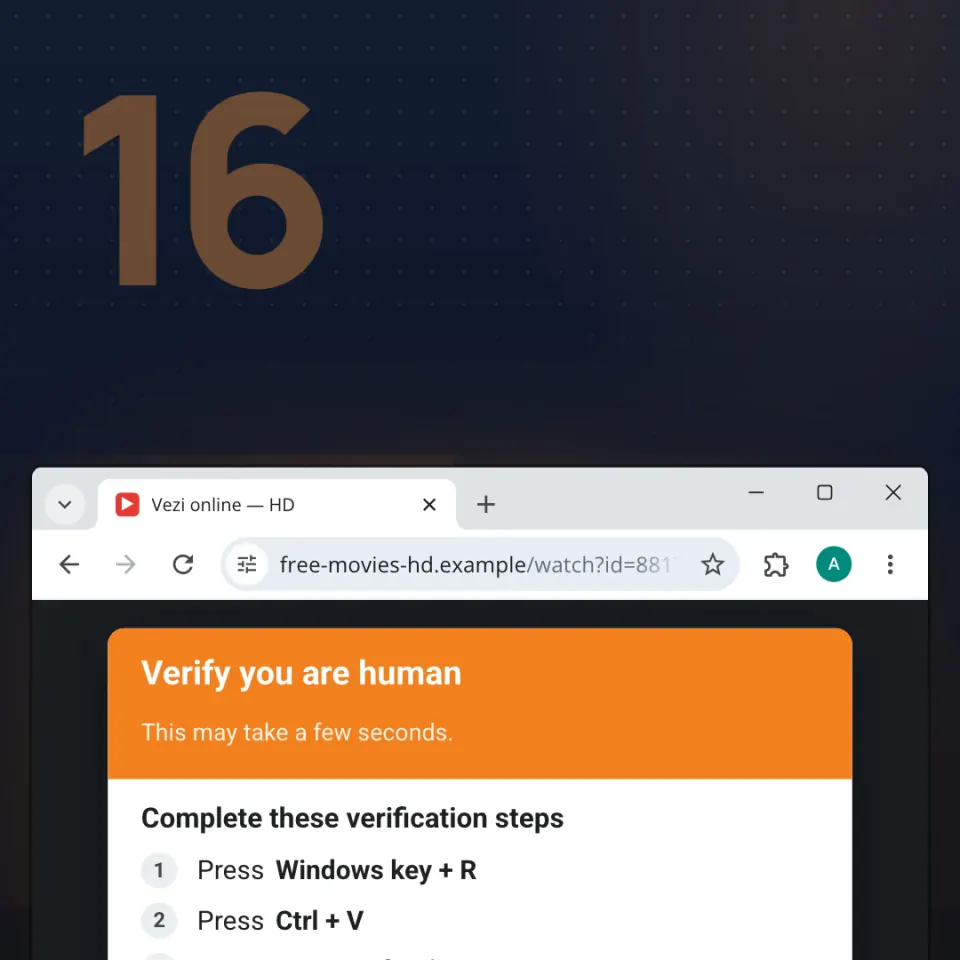
O pagină web îți spune să „verifici că ești om” sau să „repari această eroare”, apoi îți cere să apeși câteva taste. Pare inofensiv, dar tastele acelea rulează o comandă ascunsă care instalează malware pe propriul tău dispozitiv. Pagina asta explică cum funcționează păcăleala și singura regulă care o oprește.
Ce este
ClickFix este o tehnică de inginerie socială. Într-un articol din 13 martie 2025, Microsoft o descria drept mesaje de eroare sau solicitări false care te îndeamnă să repari o problemă copiind, lipind și pornind o comandă, ceea ce se termină cu descărcarea de malware. Ultimul pas îl faci tu.
E frecvent. În Digital Defense Report 2025 (octombrie 2025), Microsoft a spus că ClickFix a fost cea mai frecventă primă etapă a atacurilor tratate de experții săi Defender Experts între iulie 2024 și iunie 2025: 47% din cazuri. Sunt datele de incidente ale Microsoft, nu toate atacurile. În Global Threat Report 2026 (24 februarie 2026), CrowdStrike a numărat cu 563% mai multe incidente cu CAPTCHA fals folosit ca momeală în 2025 față de 2024.
Cum funcționează
- Ajungi pe o pagină-capcană. Poate veni printr-un e-mail de phishing, o reclamă malițioasă sau un site real, spart de infractori.
- Apare o verificare sau o eroare falsă. Poate copia caseta „I’m not a robot” de la Cloudflare sau Google, poate arăta o eroare de browser cu un buton „copy fix” sau poate imita un Windows Update.
- Click-ul tău copiază o comandă. Pagina pune discret o comandă în clipboard. Tu nu o vezi niciodată.
- Pagina îți dă „pași”. Apasă Windows + R (deschide fereastra Run, care pornește programe), apoi Ctrl + V (lipește comanda ascunsă), apoi Enter (o rulează). Variantele te trimit în Terminal sau PowerShell ori îți cer să lipești o „cale de fișier” în File Explorer (numită FileFix de cercetătorul mr.d0x, 23 iunie 2025). Pe Mac, pagina te trimite în Terminal și apoi îți cere parola (CloudSEK, 4 iunie 2025).
- Windows o rulează în locul atacatorului. De obicei prin PowerShell, care aduce malware-ul direct în memorie. Microsoft descrie asta ca pe un proces fără fișiere, adesea invizibil pentru instrumentele clasice de securitate.
- Malware-ul fură. Infostealerele iau parolele salvate, cookie-urile, cardurile și portofelele crypto. CISA, FBI și partenerii lor (22 iulie 2025) au avertizat că grupul de ransomware Interlock a folosit un CAPTCHA fals care îi pune pe oameni să deschidă fereastra Run.
CrashFix este și mai perfidă. Într-un raport din 16 ianuarie 2026, Huntress a descris o extensie malițioasă care blochează intenționat Chrome. Când repornește, o pagină pretinde „security issues detected” și cere aceleași trei taste.
De ce funcționează? Să repari singur pare inteligent, iar după sute de verificări un pas ciudat în plus nu mai pare ciudat. Antivirusul îl ratează adesea: nu se descarcă niciun fișier, iar instrumentele proprii ale Windows rulează comanda pentru că le-ai cerut tu.
Cazuri reale
- Lumma Stealer. Pe 21 mai 2025, Microsoft a anunțat că a găsit peste 394.000 de calculatoare cu Windows infectate cu Lumma între 16 martie și 16 mai 2025.
- Hoteluri. Într-un articol din 13 martie 2025, Microsoft Security a descris o campanie începută în decembrie 2024. Angajații hotelurilor primeau e-mailuri care păreau să vină de la Booking.com, despre o recenzie negativă a unui oaspete. Link-ul deschidea un CAPTCHA fals, iar cele trei taste descărcau malware care fură credențiale.
- România și Berlin. Pe 14 august 2026, DCNews a relatat că rowater.ro, site-ul Apelor Române, afișa un pop-up copiat după verificarea Cloudflare: deschide Run, lipește, apasă Enter. DNSC l-a scos offline în aceeași seară. Pe 7 septembrie 2026, heise a relatat că BSI din Germania a legat o breșă la departamente ale guvernului berlinez de un angajat care a lipit o astfel de comandă.
Cum îl recunoști
- O pagină de „verificare” sau de „eroare” îți cere să apeși Windows + R, să deschizi Terminal sau PowerShell ori să lipești ceva în File Explorer.
- Îți cere să lipești ceva ce nu ai scris tu și nu ai putut vedea.
- Te scoate din browser. Documentația Cloudflare spune că unui vizitator real i se cere cel mult să bifeze o casetă sau să apese un buton.
- Te grăbește cu un cronometru, de genul „verifică în 60 de secunde”.
- Oferă un buton „copy fix” sau „pași de reparare” după ce browserul s-a blocat.
- Pe Mac, te trimite în Terminal și apoi îți cere parola.
Ce faci
- Oprește-te. Nu apăsa tastele. Dacă fereastra Run este deja deschisă, închide-o. Nu lipi nimic.
- Închide tab-ul. Niciun site real nu are nevoie să rulezi ceva pe calculatorul tău.
- Repară problemele de browser din browser. Repornește-l și caută în setările lui. Dacă se blochează în continuare, elimină extensiile pe care nu le recunoști.
- Spune cuiva. La serviciu sau la școală, spune-i echipei de IT. Acasă, unui adult.
Dacă s-a întâmplat deja
- Deconectează-te de la internet și spune cuiva: echipei de IT de la serviciu sau de la școală, unui adult acasă. Ghidul CISA pentru calculatoarele infectate spune același lucru. Spune ce ai lipit și cam când.
- Rulează o scanare completă cu un antivirus actualizat. IT-ul poate decide să reinstaleze sistemul.
- Presupune că parolele și sesiunile ți-au fost furate. De pe alt dispozitiv, schimbă parolele importante (întâi pe cea de e-mail), deconectează-te de peste tot și activează verificarea în 2 pași.
- Sunt implicați bani sau carduri? Sună la bancă, la numărul tipărit pe card. Verifică și portofelele crypto.
- Raportează. În România, sună la 1911 (non-stop) sau folosește site-ul DNSC pnrisc.dnsc.ro. Un raport rapid îi protejează pe alții, iar rușinea nu-și are rostul.