Security Tower Defense — Jeu de cybersécurité
Les attaques traversent tes bureaux vers le coffre de données. Mets la bonne protection sur leur chemin. Aucune ne les arrête toutes.
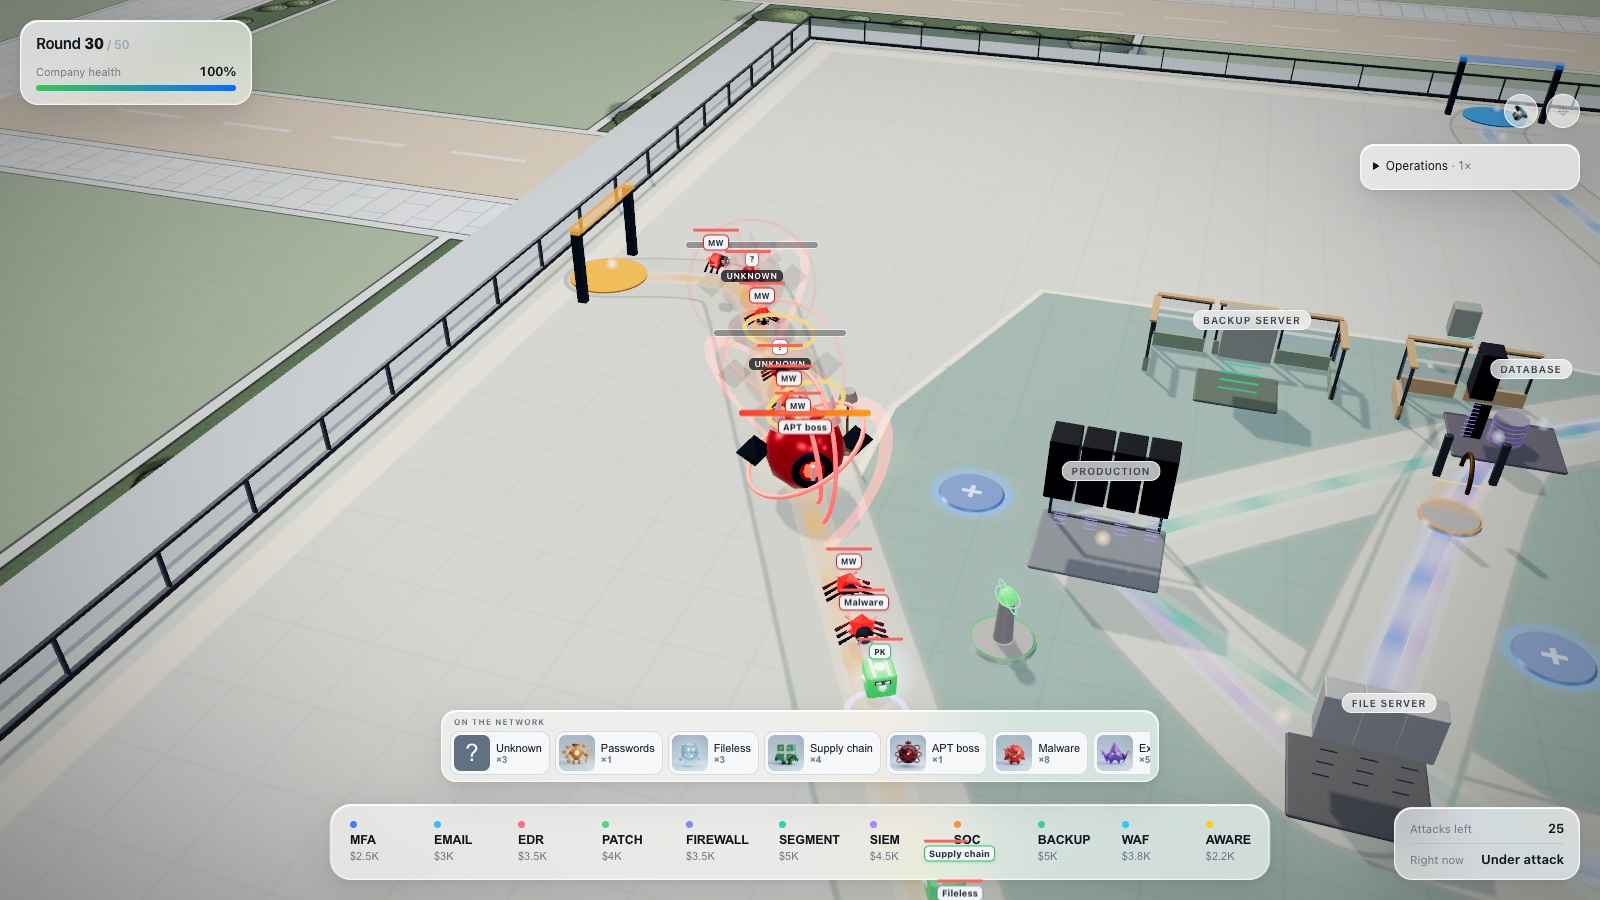
Security Tower Defense est un jeu gratuit de cybersécurité accessible dans le navigateur. Les attaques traversent tes bureaux vers le coffre de données. Mets la bonne protection sur leur chemin. Aucune ne les arrête toutes.
Difficulté : Intermédiaire. Durée estimée : 20 minutes.
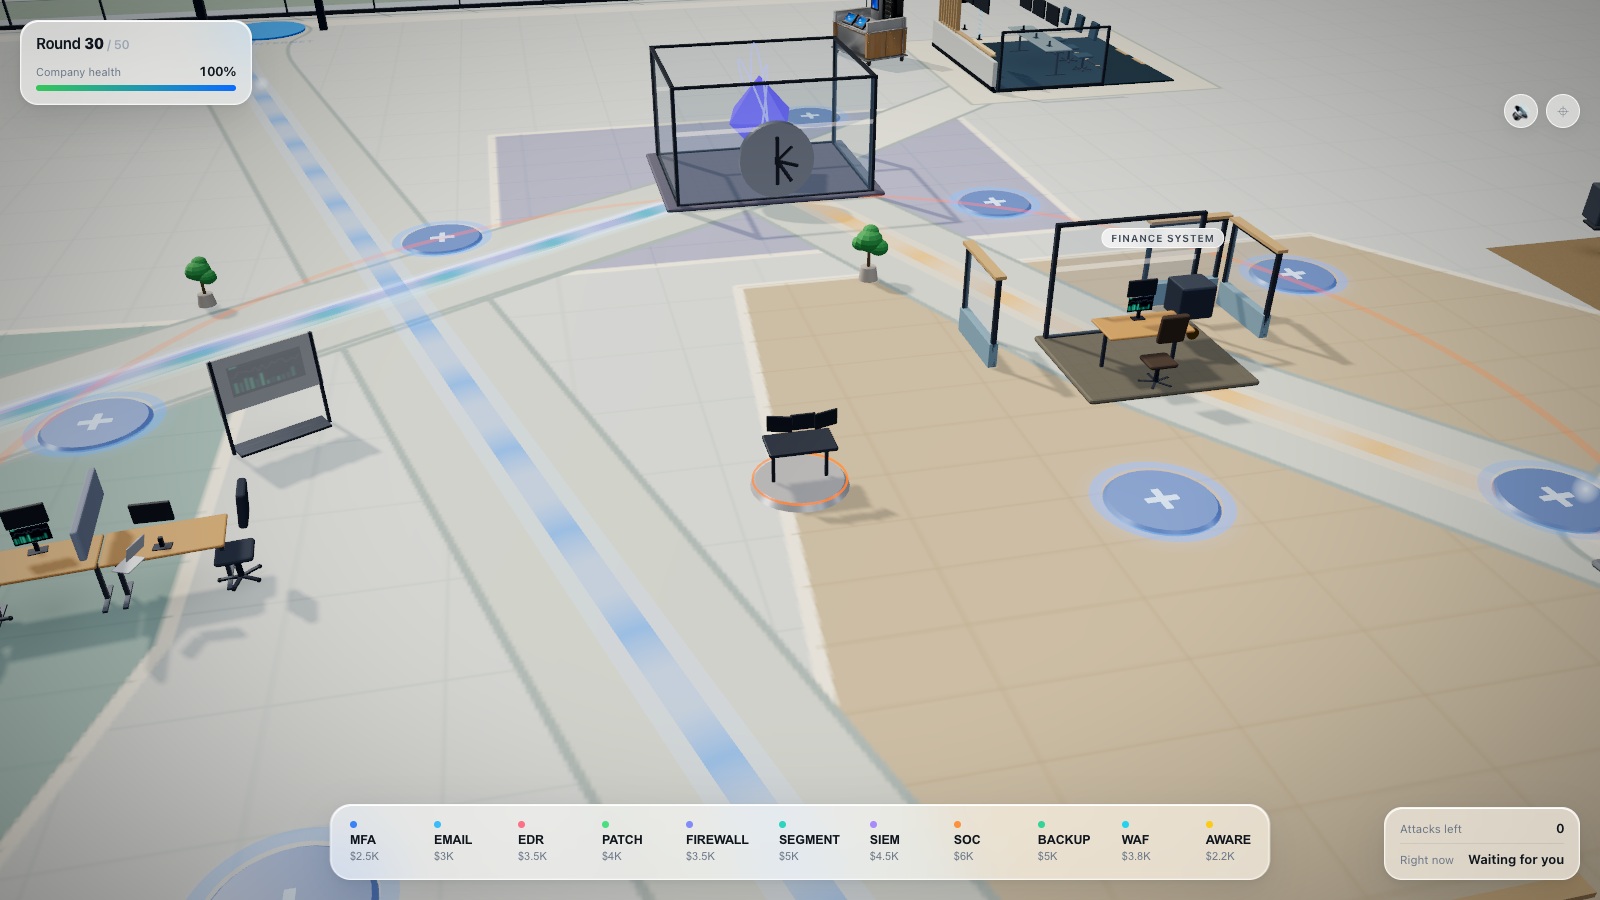
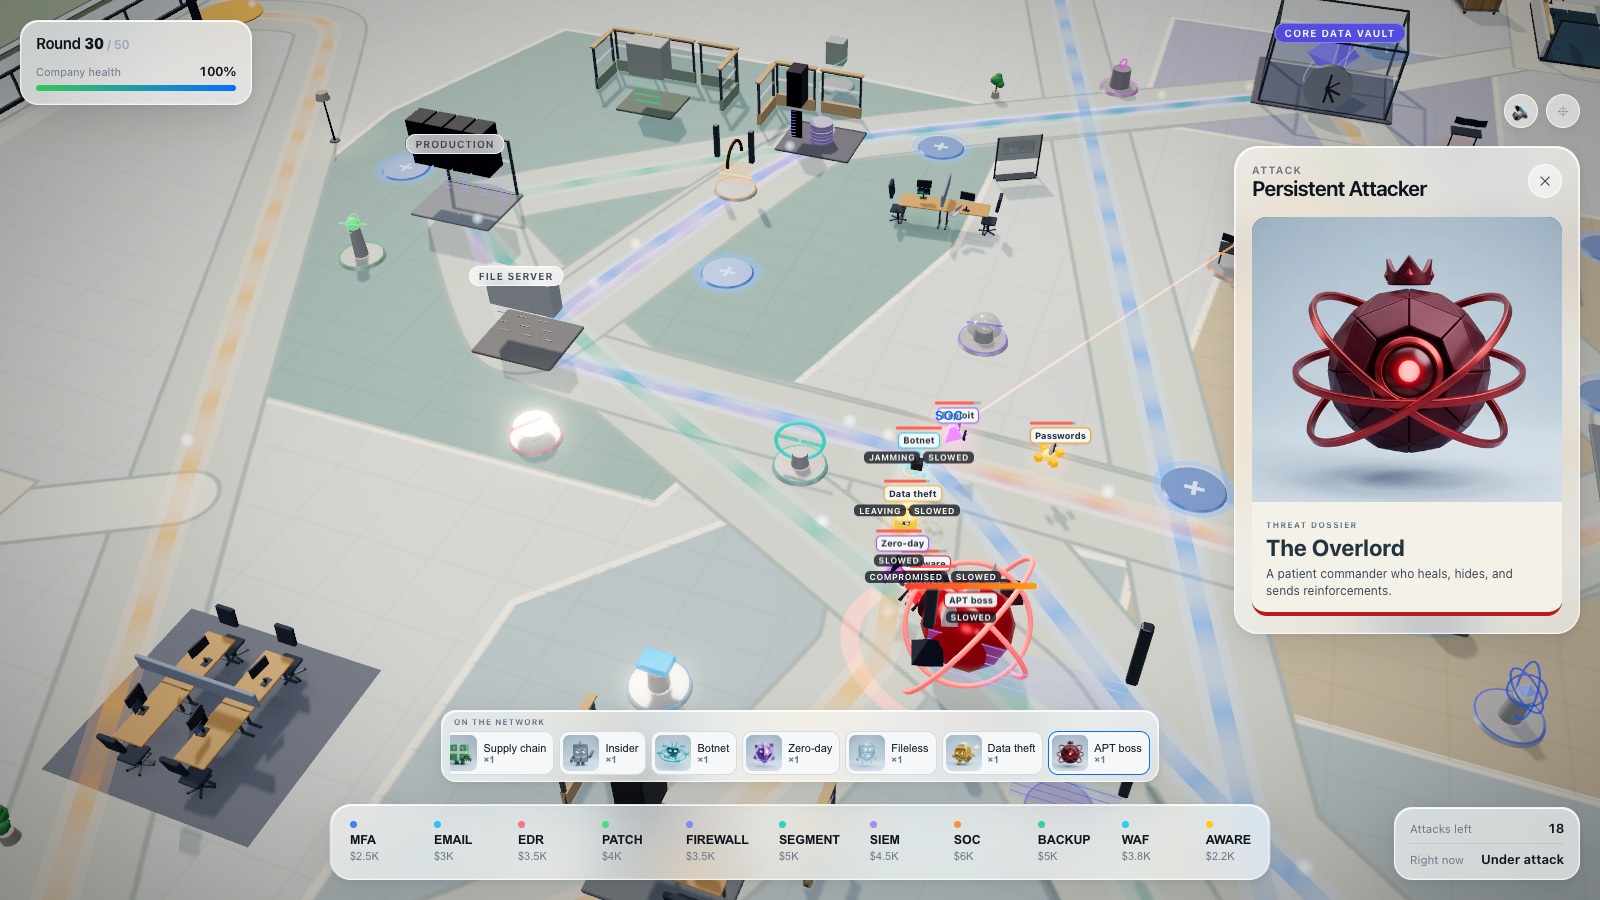
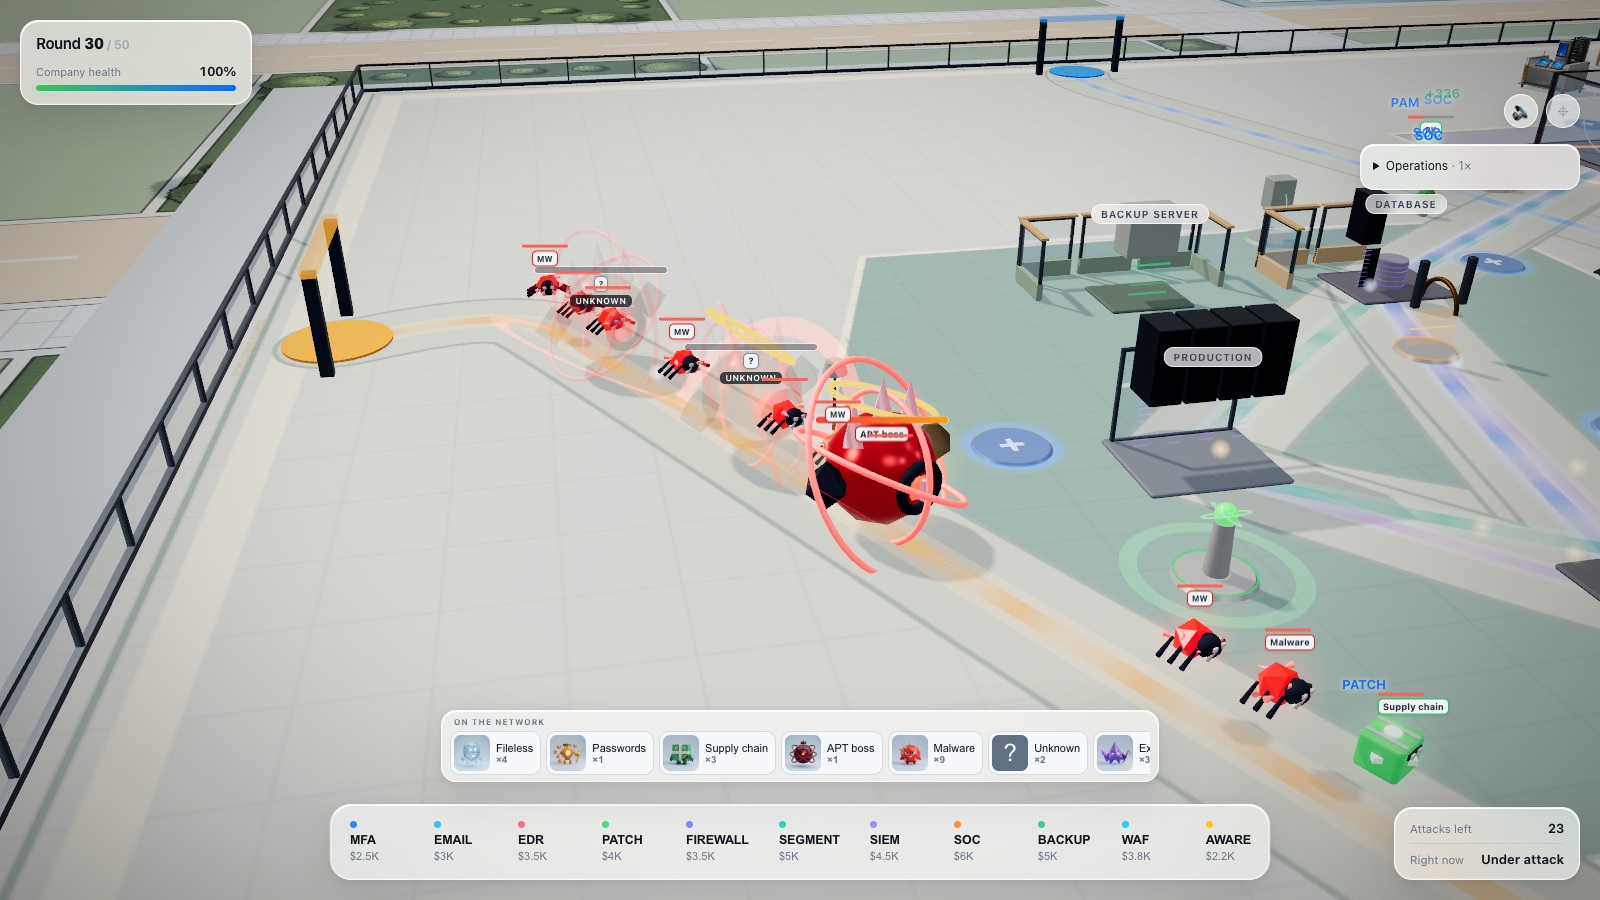
Un plateau de bureaux, vu d’en haut. Cinq routes partent de la passerelle internet et traversent la DMZ, les serveurs web et de messagerie, l’identité, les postes de travail et la salle serveurs jusqu’au COFFRE DE DONNÉES, et chaque attaque en emprunte une — deux de ces routes commencent à l’intérieur, aux postes de travail et à la production, parce qu’un employé complice ne franchit jamais le périmètre. Dix-huit emplacements bordent les routes et quinze protections se les disputent : MFA – deuxième vérification, Sécurité de la messagerie, EDR – protection des postes, Gestion des mises à jour, Pare-feu, Segmentation du réseau, SIEM – surveillance, Équipe SOC, Système de sauvegarde, Pare-feu applicatif web, Vigilance des employés, Accès privilégiés, Protection du trafic, Leurres et Contrôle des sorties. Chacune a son coût, sa portée, son temps de recharge, sa vague de déblocage et ses deux niveaux d’amélioration, et chacune se revend à la moitié de ce que tu y as mis.
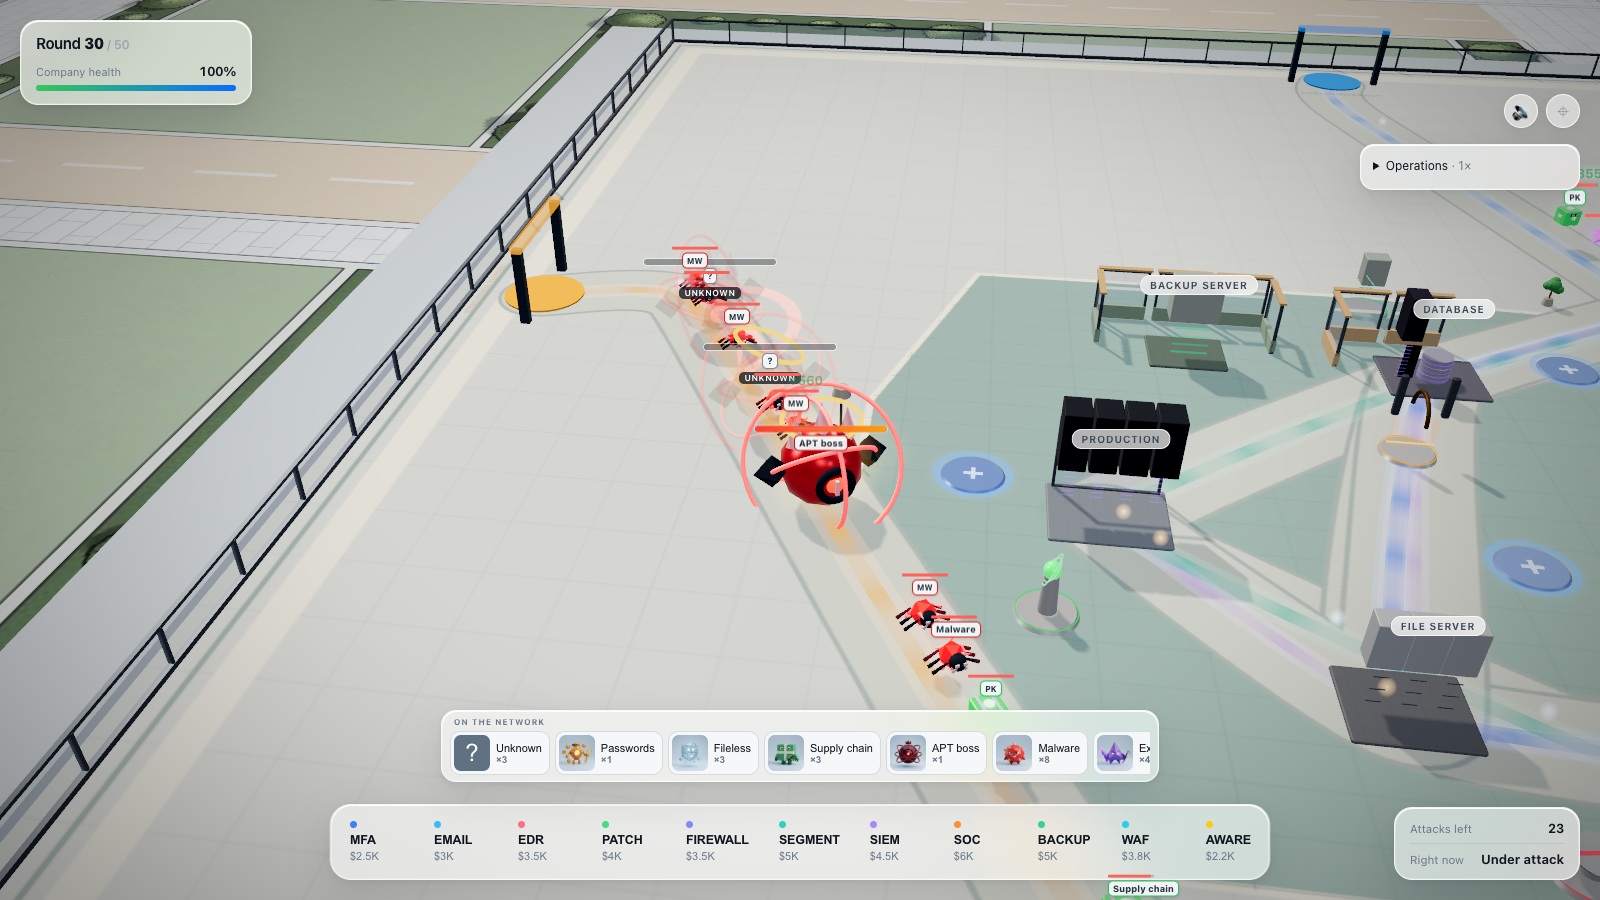
Douze types d’attaque, chacun conçu pour casser une certitude que les vagues précédentes t’ont laissé prendre. Les mots de passe volés sont de vrais mots de passe : la page de connexion n’y voit rien. Les programmes nuisibles ne comptent qu’une fois livrés. Le rançongiciel se propage à une deuxième machine quand le réseau est à plat. Un fournisseur compromis arrive en confiance et devient hostile à 38% du parcours. À partir de la vague 11, le déluge de botnet ajoute jusqu’à +220% au temps de recharge de chaque protection qu’il croise, la faille zero-day ne gagne rien aux mises à jour, l’attaque sans fichier se recache toutes les 7 secondes si la surveillance ne la révèle pas sans arrêt, les données qui sortent remontent la route à l’envers, du coffre vers la sortie, et la vague 15 est un boss qui récupère 7 points de santé par seconde quand rien ne le touche, se camoufle et envoie une nouvelle charge devant lui toutes les 5,5 secondes.
Quinze vagues écrites, puis des vagues générées à l’infini. Les modificateurs arrivent à partir de la vague 8 et sont garantis en mode sans fin : Rapides (+30% de vitesse), Endurcis (+38% de santé), En nombre (55% d’attaquants en plus, chacun plus faible), Approche discrète (tout arrive caché), Visibilité réduite (chaque protection porte 32% moins loin, mais le bonus est plus gros), Payé à l’arrêt (argent doublé par attaque stoppée, pas de bonus de vague) et Sans relâche (les attaquants se régénèrent). En mode sans fin, la santé est multipliée par 1,27 à chaque vague, un boss tombe toutes les cinq vagues, et une vague de campagne terminée sans la moindre fuite répare 6% de la santé de l’entreprise. La vague la plus loin atteinte est conservée d’une partie à l’autre.
Une seule fiche d’objectif nomme toujours l’étape suivante, l’épingle dans le décor et propose un indice si tu bloques douze secondes ; en terminer une déclenche une courte fiche de leçon qui explique pourquoi ça a marché. La partie se termine par un rapport de fin : un score sur 100, les attaques stoppées, les petits incidents, les violations graves, le budget restant, une appréciation pour chacun des cinq domaines — connexions, ordinateurs, réseau, surveillance et récupération — et trois leçons écrites à partir du plateau réellement en jeu. Tout existe dans les neuf langues de la plateforme — anglais, roumain, français, allemand, néerlandais, italien, espagnol, polonais et ukrainien — le nom d’entreprise que tu saisis est repris partout, et le jeu ne livre aucun fichier binaire : chaque texture est dessinée sur un canvas à l’exécution et l’audio est synthétisé avec la Web Audio API.
Ce que vous apprendrez
- Expliquer la défense en profondeur à partir d’un plateau que tu as monté toi-même : identité, postes, réseau, surveillance et récupération couvrent chacun une faille différente
- Associer une protection à l’attaque qu’elle arrête vraiment, au lieu d’acheter la plus chère
- Reconnaître ce qu’un périmètre ne peut pas voir : les employés complices, le trafic furtif et les données en train de sortir
- Dire pourquoi une deuxième vérification à la connexion arrête un mot de passe volé qui a l’air légitime
- Dire pourquoi les sauvegardes et la segmentation interne décident de la gravité d’une journée de rançongiciel
- Répartir un budget fixe sur toute une séquence d’attaques plutôt que sur un seul mur
Comment jouer
- Choisis ta langue parmi les huit de l’écran d’accueil, saisis le nom de ton entreprise, puis règle le son et les graphismes.
- Clique sur un point lumineux au sol pour poser une protection ; les lignes bleues sont les routes que prennent les attaques.
- Prends la protection qui bat cette attaque-là, pas la plus puissante — le briefing indique ce qui aide le plus.
- Appuie sur Espace ou sur Lancer la vague quand tu veux, puis regarde quelles attaques passent.
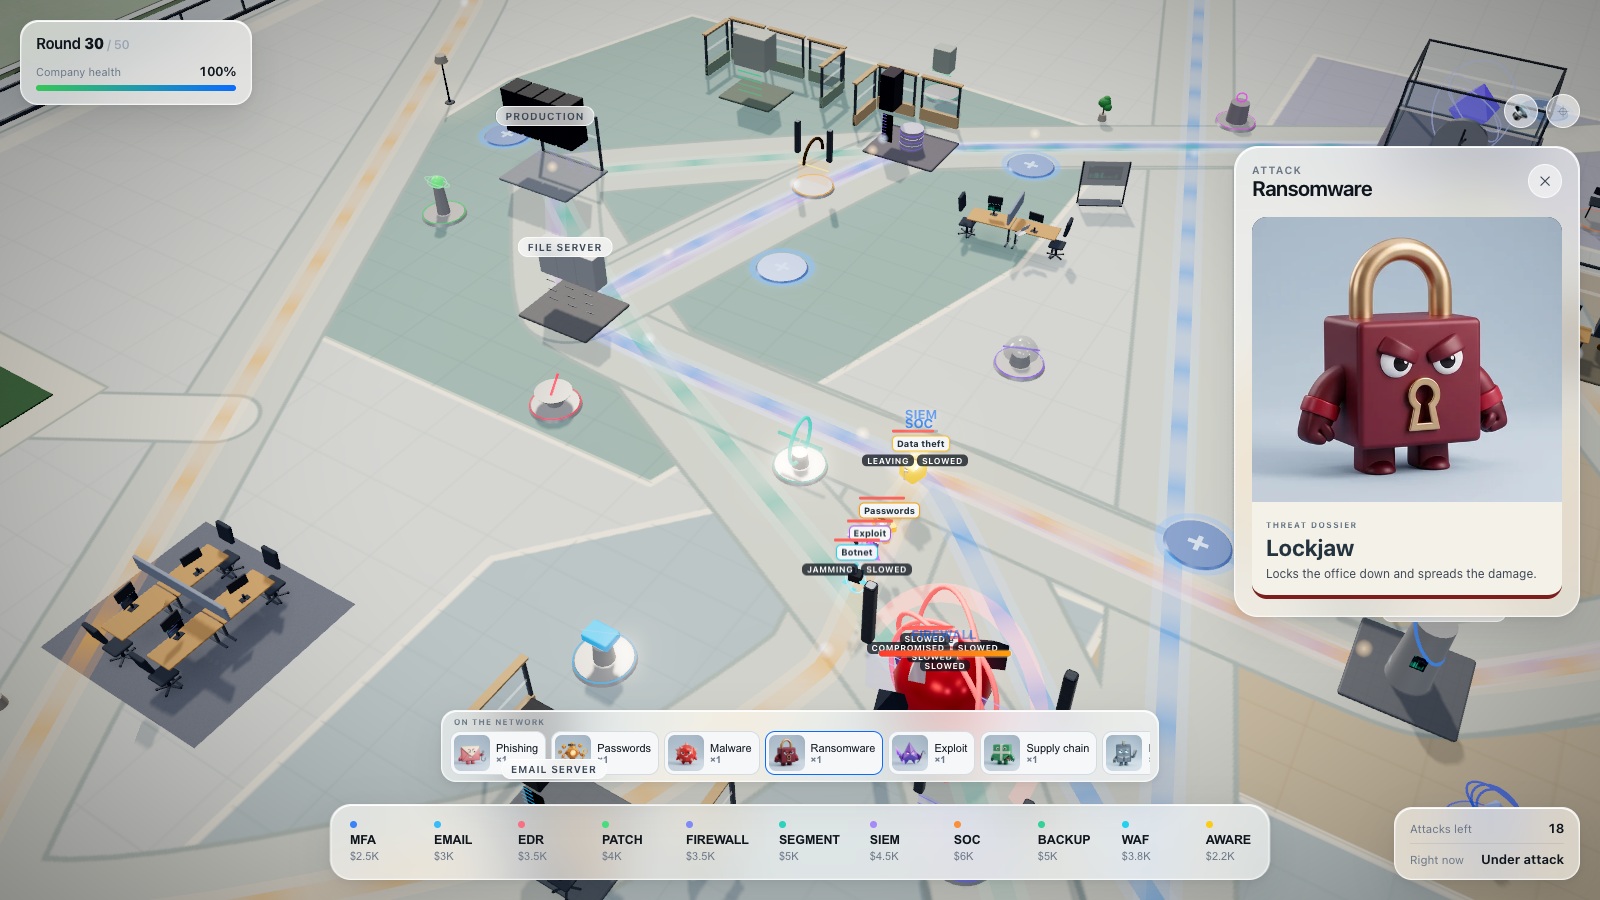
- Clique sur un attaquant en pleine vague pour voir ce qui l’arrête et ce qu’il ignore, puis améliore ou rajoute une couche entre deux vagues.
Plateformes et langues
- Plateformes : Ordinateur, Tablette
- Langues : English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Pratiquer avec ces jeux
Captures du jeu
Thèmes associés
- Jeux de sensibilisation à l’ingénierie sociale
Entraînez-vous à réagir à l’usurpation d’identité, aux appels frauduleux et aux manipulations au travail.
- Jeux de sensibilisation et de réponse aux rançongiciels
Explorez les décisions liées aux pièces jointes suspectes, au confinement, au signalement et à la restauration.